Когда пользователь открывает сайт, браузер сначала должен определить IP-адрес, соответствующий введённому доменному имени. Для этого используется система DNS (Domain Name System), которая преобразует понятные человеку адреса сайтов в сетевые адреса серверов. Однако традиционные DNS-запросы передаются по сети без шифрования. Это означает, что интернет-провайдер или другой участник, способный наблюдать за сетевым трафиком, потенциально может увидеть, какие домены запрашивает пользователь.
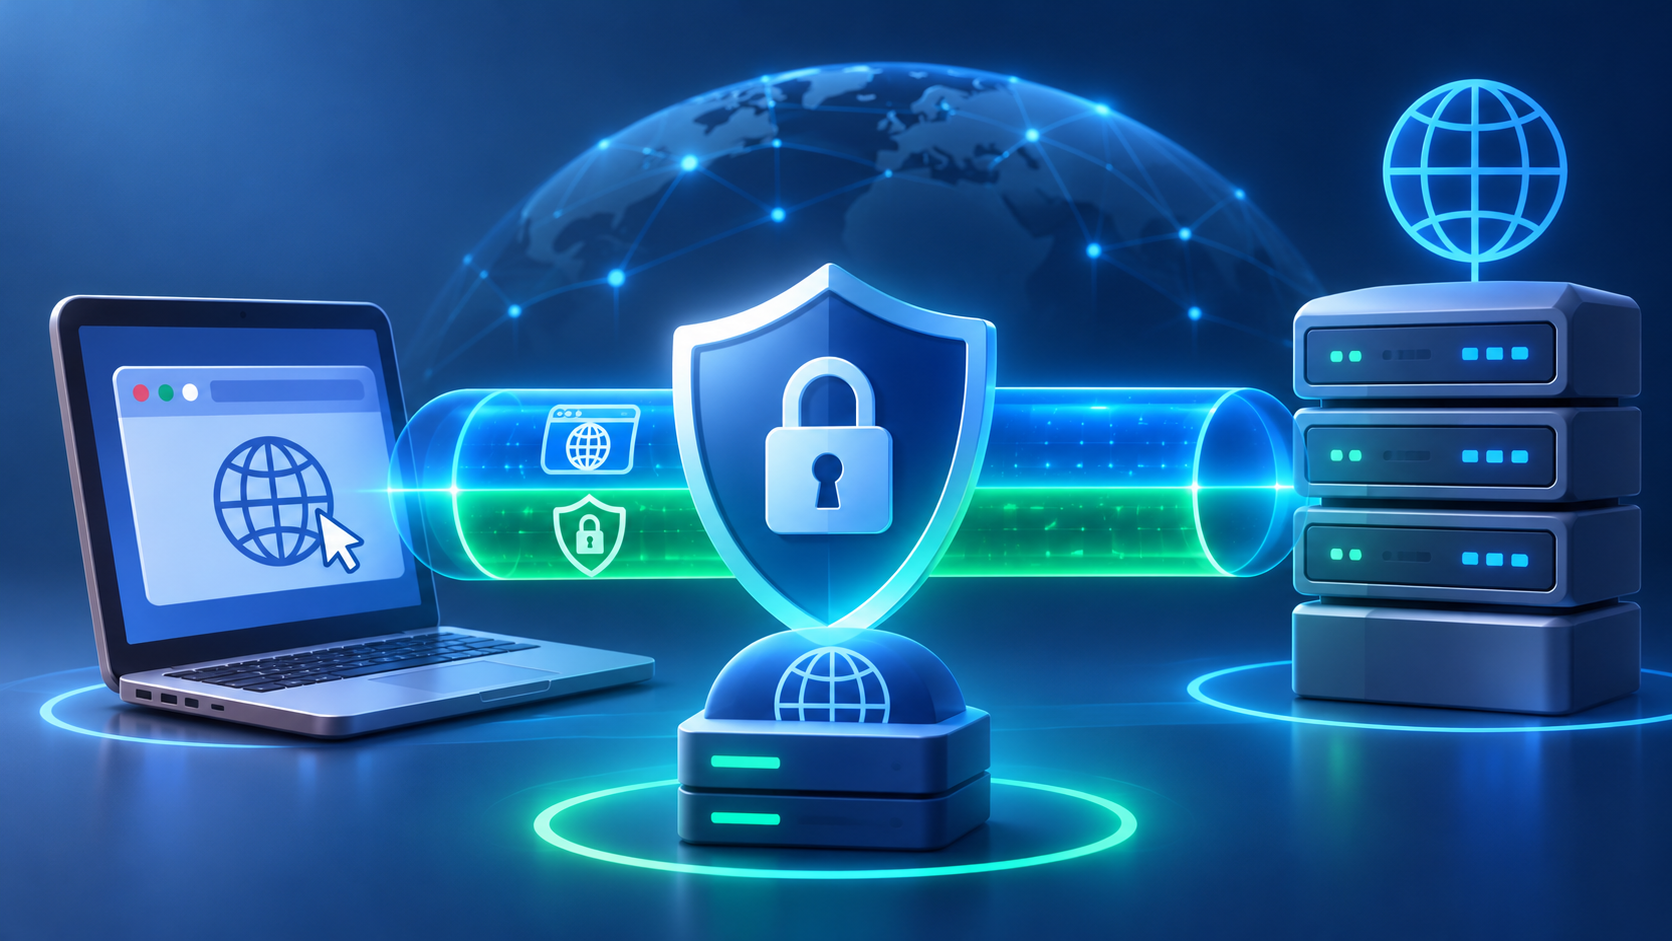
Для решения этой проблемы были разработаны технологии DNS over HTTPS (DoH) и DNS over TLS (DoT). Они позволяют передавать DNS-запросы по защищённым соединениям, используя криптографическое шифрование. Благодаря этому посторонним значительно сложнее перехватить содержимое запросов или незаметно изменить ответы DNS.
Обе технологии решают похожую задачу, но используют разные протоколы передачи данных. DoH работает поверх HTTPS, а DoT использует отдельное защищённое соединение на основе TLS. В результате DNS-запросы получают дополнительный уровень конфиденциальности, который отсутствует при использовании классического DNS.
Как работают DoH и DoT и чем они отличаются?
DNS over HTTPS инкапсулирует DNS-запросы в HTTPS-трафик. Для передачи данных обычно используется порт 443, который также применяется при открытии обычных защищённых сайтов. Благодаря этому DNS-запросы выглядят как часть стандартного HTTPS-соединения и могут проходить через привычную сетевую инфраструктуру.
DNS over TLS использует отдельное TLS-соединение непосредственно для обмена DNS-сообщениями. Стандартный порт для этой технологии - 853. После установки защищённого соединения клиент отправляет DNS-запросы выбранному резолверу, а ответы возвращаются в зашифрованном виде.
Главное различие заключается в способе передачи данных. DoH использует HTTPS и может быть сложнее для обнаружения среди обычного веб-трафика. DoT работает через отдельный порт и позволяет сетевым администраторам проще определять и контролировать такие соединения. При этом обе технологии используют TLS для защиты передаваемой информации.
Важно понимать, что шифрование DNS-запросов не делает пользователя полностью анонимным. DNS-резолвер, которому отправляются запросы, всё равно может видеть запрашиваемые домены. Кроме того, DoH и DoT сами по себе не скрывают IP-адрес сервера, к которому подключается пользователь, и не заменяют VPN или другие средства защиты сетевого соединения.
Для использования защищённого DNS необходимо, чтобы соответствующую технологию поддерживали клиентское устройство, браузер или операционная система, а также выбранный DNS-резолвер. Многие современные браузеры и публичные DNS-сервисы уже предоставляют такую возможность.
Почему защищённые DNS-запросы важны для владельцев сайтов и бизнеса?
Использование DoH и DoT повышает конфиденциальность пользователей при работе в интернете. Это особенно актуально при подключении через общественные Wi-Fi-сети, гостиницы, аэропорты и другие точки доступа, где пользователь не всегда может контролировать безопасность сетевой инфраструктуры.
Для бизнеса эти технологии также имеют значение. Защита DNS-запросов становится частью общей стратегии информационной безопасности, наряду с использованием HTTPS, SSL/TLS-сертификатов, DNSSEC и других механизмов защиты. Компании могут рекомендовать сотрудникам использовать проверенные DNS-резолверы, поддерживающие шифрование, а также внедрять соответствующие настройки на корпоративных устройствах.
При этом владельцам сайтов важно учитывать, что DoH и DoT не требуют изменения доменного имени или переноса сайта на другой сервер. Эти технологии работают на уровне DNS-клиента и резолвера. Существующая DNS-инфраструктура сайта продолжает обслуживать запросы, а пользователь получает возможность обращаться к ней через защищённый канал.
Также не стоит путать защищённый DNS с DNSSEC. DNSSEC предназначен для проверки подлинности DNS-ответов и защиты от определённых видов подмены данных, тогда как DoH и DoT шифруют передачу DNS-запросов между клиентом и резолвером. Эти технологии решают разные задачи и могут использоваться совместно.
DNS over HTTPS и DNS over TLS постепенно становятся важной частью современной интернет-инфраструктуры. Они помогают снизить вероятность перехвата и изменения DNS-запросов, повышают конфиденциальность пользователей и дополняют другие механизмы защиты. Для владельцев доменов и бизнеса понимание принципов работы этих технологий позволяет лучше ориентироваться в вопросах безопасности и развития интернет-сервисов.