Foydalanuvchi saytni ochganida, brauzer avval kiritilgan domen nomiga mos IP-manzilni aniqlashi kerak. Buning uchun DNS (Domain Name System) tizimidan foydalaniladi. Ushbu tizim insonlar uchun tushunarli bo'lgan sayt manzillarini serverlarning tarmoq manzillariga aylantiradi. Biroq an'anaviy DNS so'rovlari tarmoq orqali shifrlanmagan holda uzatiladi. Bu esa internet-provayder yoki tarmoq trafigini kuzatish imkoniyatiga ega bo'lgan boshqa tomonlarga foydalanuvchi qaysi domen nomlarini so'rayotganini ko'rish imkonini berishi mumkin.
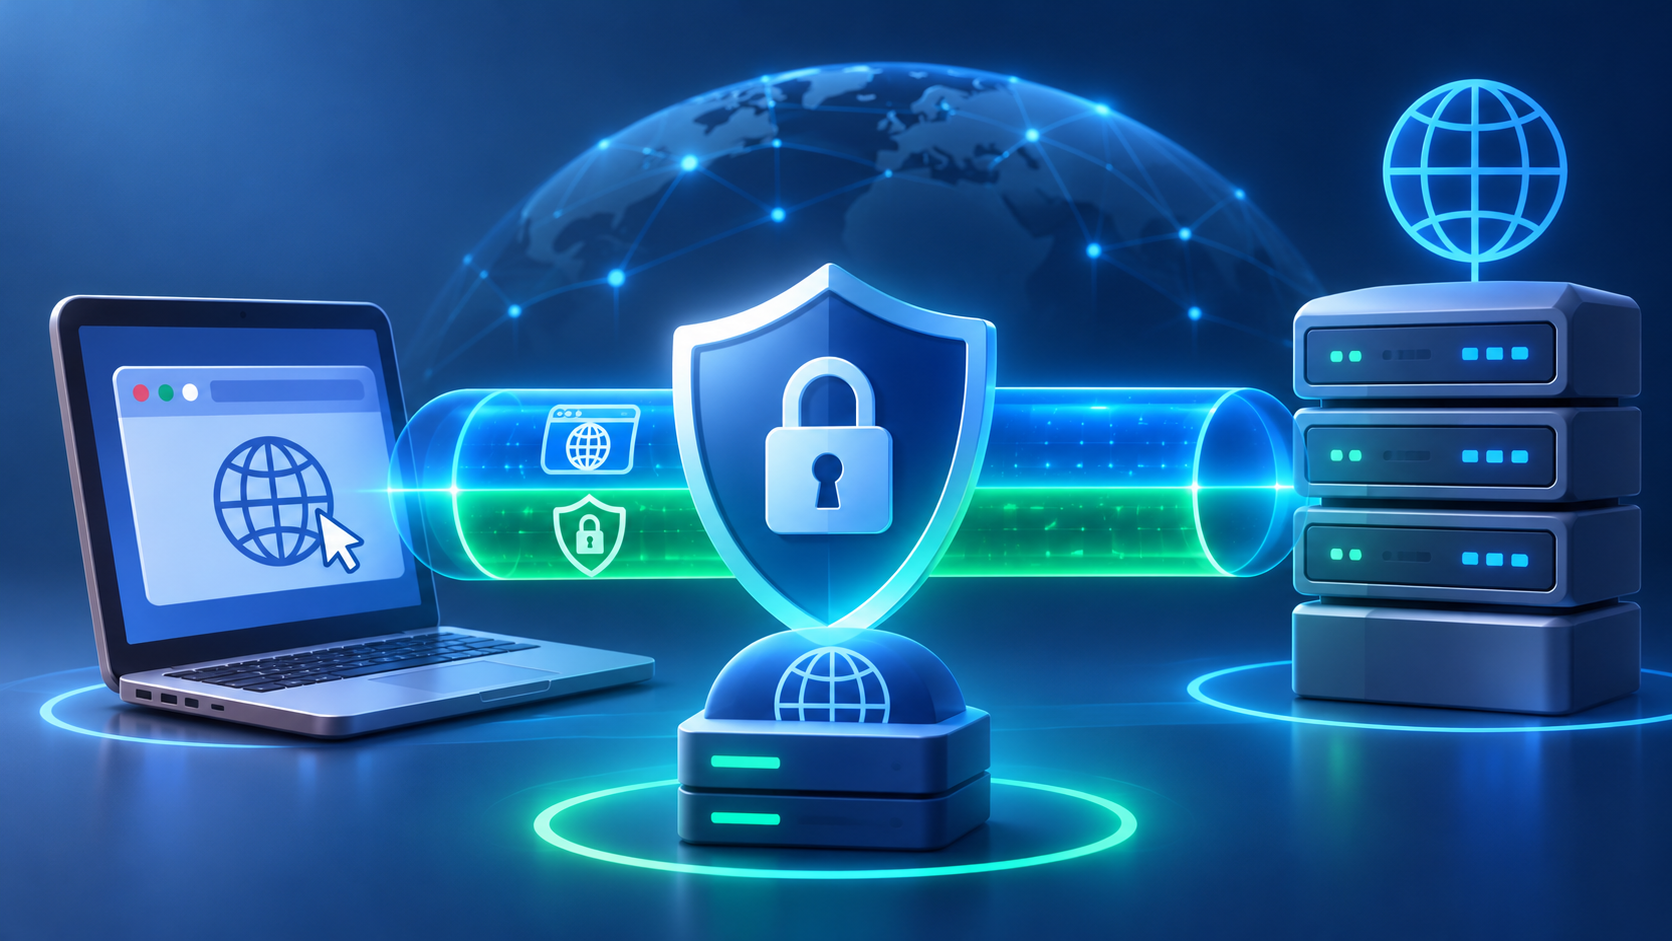
Ushbu muammoni hal qilish uchun DNS over HTTPS (DoH) va DNS over TLS (DoT) texnologiyalari ishlab chiqilgan. Ular DNS so'rovlarini kriptografik shifrlashdan foydalangan holda himoyalangan ulanish orqali uzatish imkonini beradi. Natijada begona shaxslar so'rovlar mazmunini ushlab qolishi yoki DNS javoblarini yashirincha o'zgartirishi ancha qiyinlashadi.
Har ikkala texnologiya ham o'xshash vazifani bajaradi, ammo ma'lumotlarni uzatishda turli protokollardan foydalanadi. DoH HTTPS orqali ishlaydi, DoT esa TLS asosidagi alohida himoyalangan ulanishdan foydalanadi. Shu tariqa oddiy DNS tizimida mavjud bo'lmagan qo'shimcha maxfiylik darajasi ta'minlanadi.
DoH va DoT qanday ishlaydi va ular o'rtasida qanday farq bor?
DNS over HTTPS DNS so'rovlarini HTTPS trafigi ichiga joylashtiradi. Ma'lumotlarni uzatish uchun odatda 443-port ishlatiladi. Ushbu port oddiy himoyalangan saytlarni ochishda ham qo'llaniladi. Shu sababli DNS so'rovlari standart HTTPS ulanishining bir qismiga o'xshaydi va odatiy tarmoq infratuzilmasi orqali uzatilishi mumkin.
DNS over TLS esa DNS xabarlarini almashish uchun alohida TLS ulanishidan foydalanadi. Ushbu texnologiyaning standart porti - 853. Himoyalangan ulanish o'rnatilgandan so'ng, mijoz tanlangan DNS-rezolverga so'rovlarni yuboradi va javoblar shifrlangan ko'rinishda qaytariladi.
Asosiy farq ma'lumotlarni uzatish usulida. DoH HTTPS protokolidan foydalanadi va oddiy veb-trafik orasida uni aniqlash qiyinroq bo'lishi mumkin. DoT esa alohida port orqali ishlaydi, shu sababli tarmoq administratorlari bunday ulanishlarni osonroq aniqlashi va nazorat qilishi mumkin. Har ikkala texnologiya ham uzatilayotgan ma'lumotlarni himoyalash uchun TLS mexanizmidan foydalanadi.
Shuni tushunish muhimki, DNS so'rovlarini shifrlash foydalanuvchini to'liq anonim qilmaydi. So'rovlar yuboriladigan DNS-rezolver baribir qaysi domenlar so'ralayotganini ko'rishi mumkin. Bundan tashqari, DoH va DoT foydalanuvchi ulanayotgan serverning IP-manzilini yashirmaydi hamda VPN yoki tarmoq ulanishini himoyalashning boshqa vositalari o'rnini bosmaydi.
Himoyalangan DNS xizmatidan foydalanish uchun foydalanuvchi qurilmasi, brauzeri yoki operatsion tizimi, shuningdek tanlangan DNS-rezolver tegishli texnologiyani qo'llab-quvvatlashi kerak. Ko'plab zamonaviy brauzerlar va ommaviy DNS xizmatlarida bunday imkoniyat allaqachon mavjud.
Nima uchun himoyalangan DNS so'rovlari sayt egalari va biznes uchun muhim?
DoH va DoT texnologiyalaridan foydalanish internetdagi foydalanuvchilar maxfiyligini oshiradi. Bu, ayniqsa, umumiy Wi-Fi tarmoqlari, mehmonxonalar, aeroportlar va boshqa ochiq internet nuqtalariga ulanganda muhim ahamiyatga ega. Bunday joylarda foydalanuvchi har doim ham tarmoq infratuzilmasining xavfsizligini nazorat qila olmaydi.
Ushbu texnologiyalar biznes uchun ham muhim. DNS so'rovlarini himoyalash HTTPS, SSL/TLS sertifikatlari, DNSSEC va boshqa xavfsizlik mexanizmlaridan foydalanish bilan bir qatorda umumiy axborot xavfsizligi strategiyasining bir qismiga aylanmoqda. Kompaniyalar xodimlariga shifrlashni qo'llab-quvvatlaydigan ishonchli DNS-rezolverlardan foydalanishni tavsiya qilishi va korporativ qurilmalarda tegishli sozlamalarni joriy etishi mumkin.
Shu bilan birga, sayt egalari DoH va DoT texnologiyalaridan foydalanish uchun domen nomini o'zgartirish yoki saytni boshqa serverga ko'chirish shart emasligini bilishlari kerak. Ushbu texnologiyalar DNS-mijoz va rezolver darajasida ishlaydi. Saytning mavjud DNS infratuzilmasi so'rovlarga xizmat ko'rsatishda davom etadi, foydalanuvchi esa unga himoyalangan kanal orqali murojaat qilish imkoniyatiga ega bo'ladi.
Shuningdek, himoyalangan DNS texnologiyalarini DNSSEC bilan adashtirmaslik kerak. DNSSEC DNS javoblarining haqiqiyligini tekshirish va ma'lumotlarni soxtalashtirishning ayrim turlaridan himoyalash uchun mo'ljallangan. DoH va DoT esa mijoz bilan rezolver o'rtasida DNS so'rovlarini uzatish jarayonini shifrlaydi. Ushbu texnologiyalar turli vazifalarni bajaradi va birgalikda qo'llanilishi mumkin.
DNS over HTTPS va DNS over TLS zamonaviy internet infratuzilmasining muhim tarkibiy qismlariga aylanib bormoqda. Ular DNS so'rovlarini ushlab qolish va o'zgartirish ehtimolini kamaytirish, foydalanuvchilar maxfiyligini oshirish hamda boshqa xavfsizlik mexanizmlarini to'ldirishga yordam beradi. Domen egalari va biznes vakillari uchun ushbu texnologiyalarning ishlash tamoyillarini tushunish internet xizmatlari xavfsizligini yaxshiroq anglash va rivojlantirish imkonini beradi.