 Корпоративная почта давно стала одним из основных каналов общения компании с клиентами, партнёрами и сотрудниками. Для бизнеса важно не только иметь адрес вида info@company.uz, но и обеспечить его защиту от подделки. Злоумышленники могут попытаться отправить письмо от имени компании, используя её домен, даже не получая доступ к настоящему почтовому ящику.
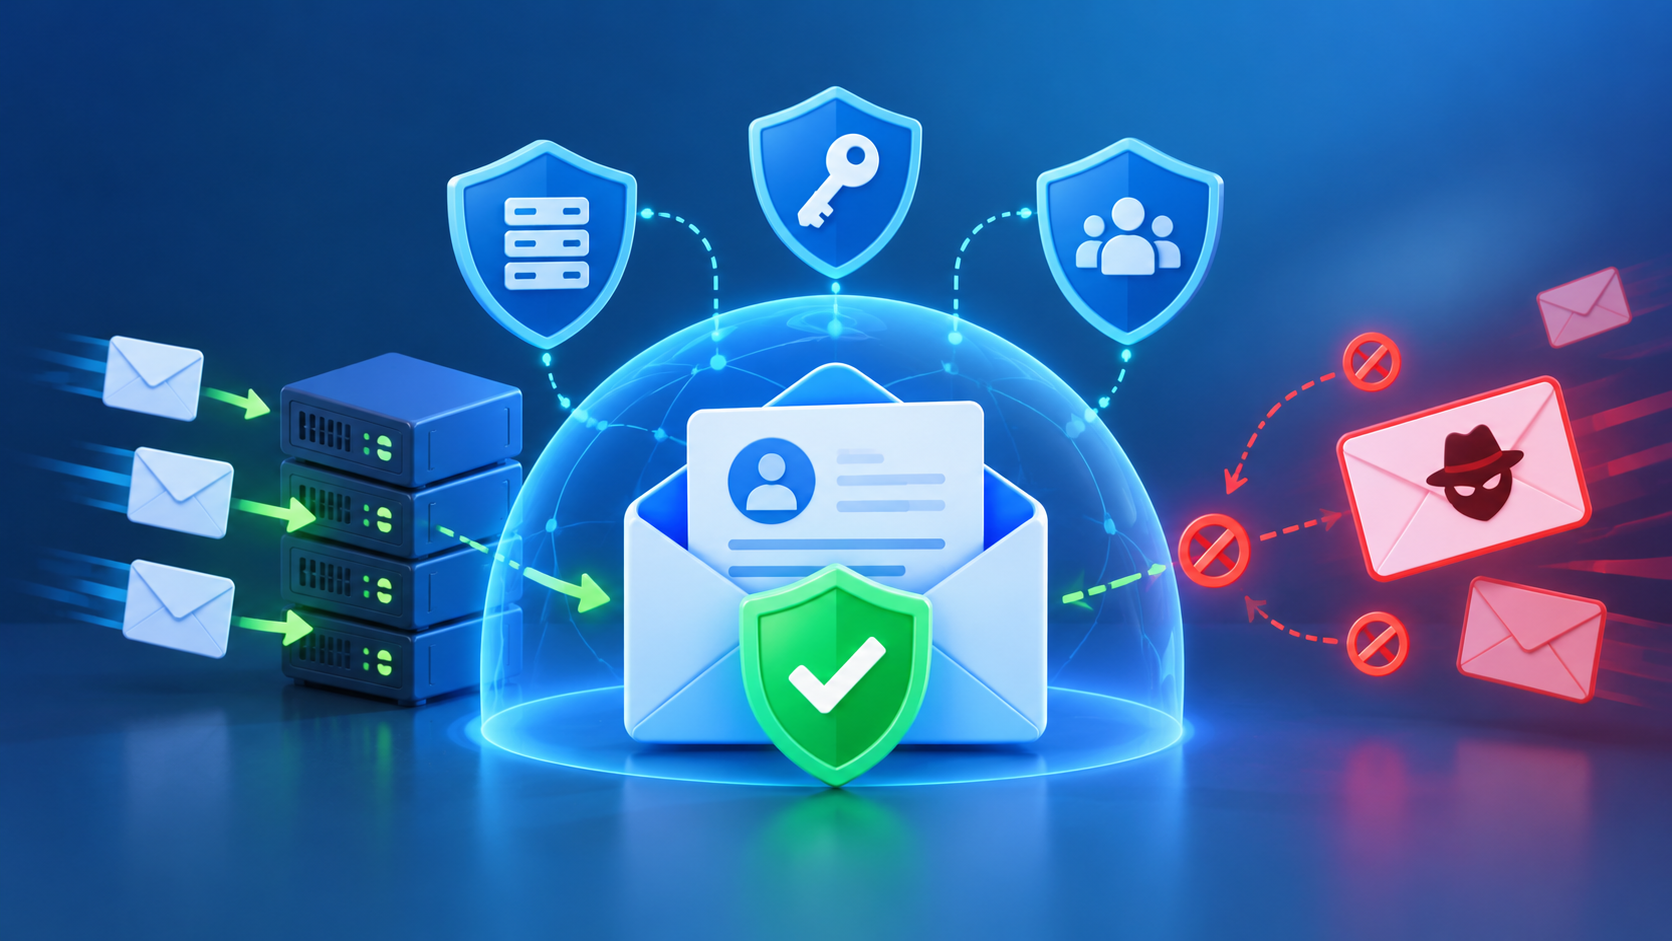
Для борьбы с такими схемами существуют специальные механизмы электронной почты - SPF, DKIM и DMARC. Все они настраиваются через DNS домена и работают вместе, помогая почтовым серверам определить, действительно ли отправитель имеет право использовать указанный домен.
Что делают SPF, DKIM и DMARC
SPF определяет, какие серверы имеют право отправлять электронные письма от имени конкретного домена. Владелец домена размещает специальную TXT-запись в DNS и указывает в ней разрешённые почтовые серверы или сервисы. Когда письмо приходит получателю, его почтовый сервер может проверить, соответствует ли сервер отправителя опубликованным правилам.
Например, компания может использовать собственный почтовый сервер и одновременно отправлять рассылки через стороннюю платформу. В SPF-записи можно указать оба источника, чтобы легитимные сообщения не воспринимались как подозрительные.
DKIM использует другой принцип. Почтовый сервер отправителя добавляет к письму цифровую подпись, сформированную с использованием закрытого ключа. Открытая часть ключа публикуется в DNS домена. Получающий сервер использует её для проверки подписи и может убедиться, что сообщение действительно прошло через разрешённую систему отправки и его содержимое не было изменено определённым способом после подписания.
DMARC объединяет эти механизмы и добавляет правила для обработки сообщений, которые не проходят необходимые проверки. Владелец домена может указать, что делать с подозрительными письмами: только собирать информацию о них, помещать их в спам или отклонять.
Таким образом, SPF отвечает прежде всего за проверку источника отправки, DKIM - за криптографическую подпись сообщения, а DMARC позволяет определить общую политику проверки и обработки писем.
Почему это важно для бизнеса
Поддельные письма от имени компании могут использоваться в фишинговых атаках, мошеннических схемах и попытках получить конфиденциальную информацию. Например, злоумышленник может отправить клиенту сообщение, визуально похожее на настоящее письмо компании, и попросить перейти по ссылке или оплатить счёт.
Настройка SPF, DKIM и DMARC не делает почтовую систему абсолютно неуязвимой, но значительно улучшает контроль над использованием домена в электронной переписке. Кроме того, корректная конфигурация помогает почтовым сервисам лучше отличать легитимные сообщения от подозрительных.
Особенно важно настроить эти механизмы компаниям, которые регулярно отправляют клиентам уведомления, коммерческие предложения, счета, маркетинговые рассылки или другие сообщения от корпоративного домена.
При этом DNS-записи необходимо настраивать внимательно. Неправильный SPF может заблокировать легитимную отправку писем, некорректная DKIM-конфигурация приведёт к ошибкам проверки подписи, а слишком строгая политика DMARC без предварительного тестирования может повлиять на доставку обычной корпоративной почты.
Поэтому перед включением строгих правил рекомендуется проверить, какие почтовые серверы и сторонние сервисы действительно отправляют письма от имени домена. После этого SPF, DKIM и DMARC можно настроить последовательно и контролировать результаты проверки.
Для бизнеса домен - это не только адрес сайта. Он также является частью корпоративной почты и репутации компании. Поэтому защита домена должна учитывать не только сайт и DNS, но и электронную переписку. Грамотно настроенные SPF, DKIM и DMARC помогают сделать этот канал связи более защищённым и снизить риск использования имени компании в мошеннических письмах.