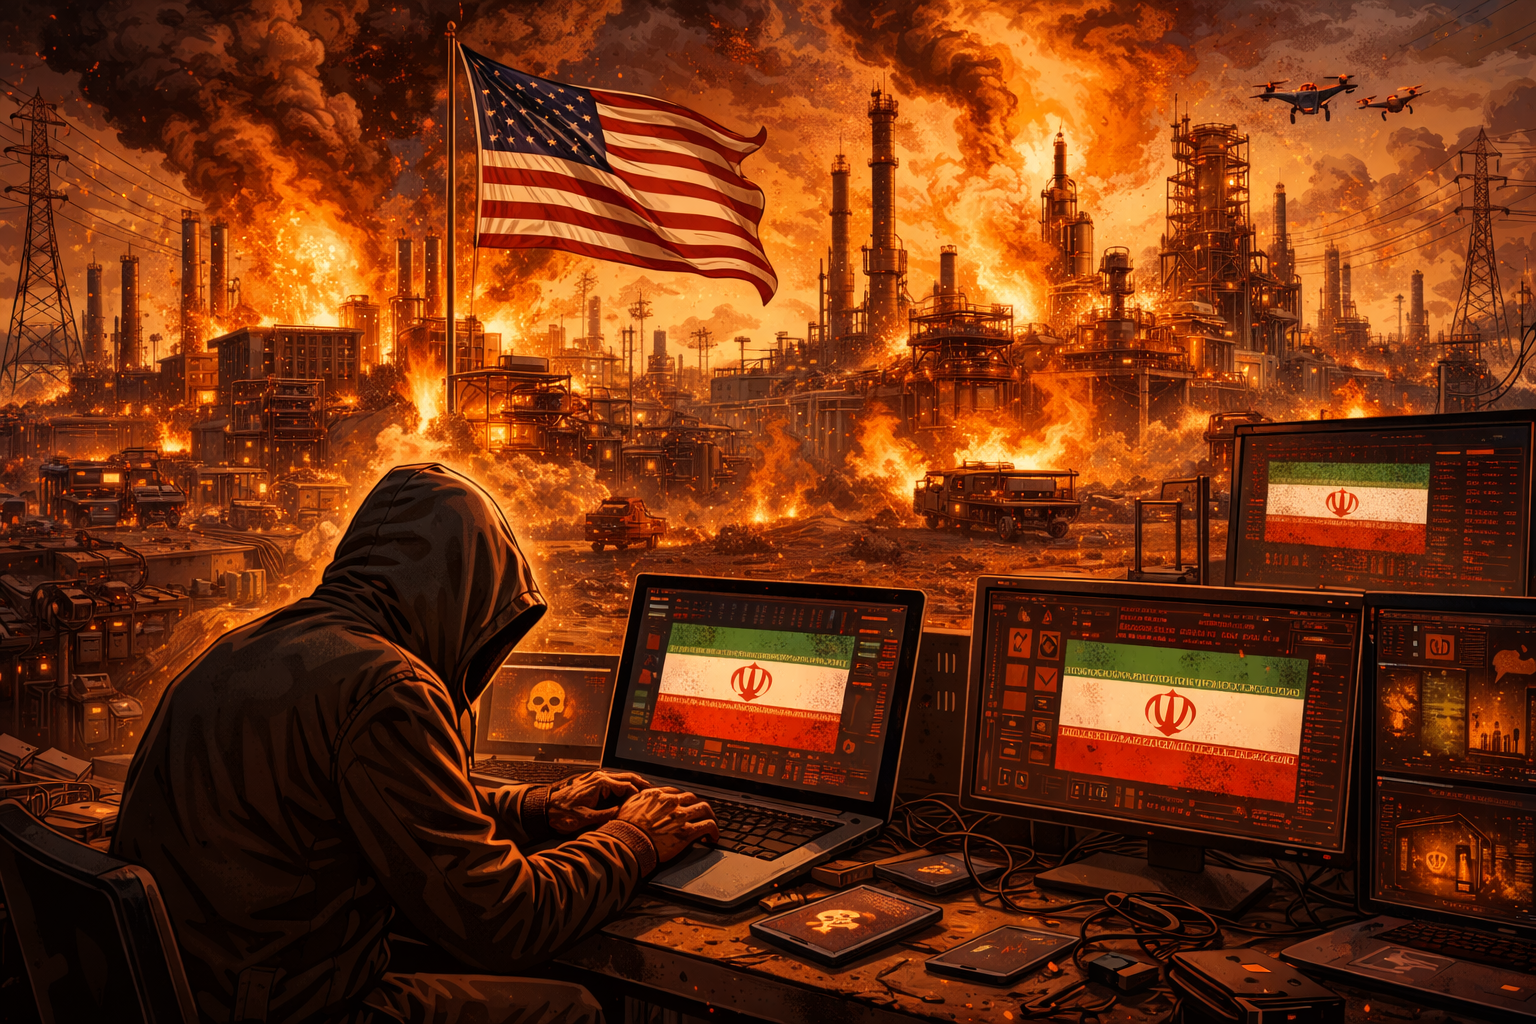
Американские власти выступили с новым предупреждением, обнажившим уязвимость критической инфраструктуры страны перед иностранным киберворожьем. Согласно совместному докладу, опубликованному 7 апреля, аффилированные с Ираном хакеры успешно проникли в промышленные системы управления в энергетическом и водном секторах, нарушив работу предприятий и причинив финансовый ущерб.
Под ударом - цифровые мозги заводов
В центре атак оказались программируемые логические контроллеры (ПЛК) - устройства, которые управляют физическими процессами на промышленных объектах. Следователи установили, что злоумышленники атаковали устройства с открытым доступом в интернет, в частности производства компании Rockwell Automation. Хакеры манипулировали системными данными и вмешивались в интерфейсы диспетчерского управления, получая возможность дистанционно воздействовать на оборудование. Это превращает кибервзломы в реальную угрозу физической безопасности производств.
Государственные акторы
Произошедшее не выглядит ни случайным, ни изолированным. Американские ведомства - ФБР и АНБ - связывают атаки с иранскими группировками типа APT, ряд из которых ранее ассоциировался с Корпусом стражей исламской революции. Злоумышленники использовали слабые настройки безопасности, получали доступ через стандартные сетевые порты и применяли инструменты удалённого доступа для сохранения контроля над системами.
Устойчивая угроза
Хронология событий подчёркивает масштаб угрозы. Первые взломы датируются началом 2025 года, нарушения в работе систем продолжались вплоть до 2026 года. Параллельные инциденты - в том числе атаки на крупного производителя медицинского оборудования - свидетельствуют о более широкой кампании, прощупывающей сразу несколько отраслей. Атаки затронули даже высокопоставленных чиновников: утечки их личных данных наглядно показали, насколько широк охват подобных операций.
Геополитический контекст
Происходящее разворачивается на фоне обострения отношений между Вашингтоном и Тегераном. Цифровая инфраструктура превратилась в поле опосредованного противостояния. Несмотря на временное перемирие, снизившее открытую напряжённость, эксперты по кибербезопасности предупреждают: подобные операции вряд ли прекратятся.
Провалы в защите
Власти настоятельно призывают компании принять базовые меры безопасности: отключить критически важные системы от публичного интернета, внедрить многофакторную аутентификацию и наладить мониторинг сетевого трафика. Однако повторяемость подобных взломов указывает на более глубокую структурную проблему: устаревшие промышленные системы по-прежнему остаются уязвимы перед современными киберугрозами.
Граница между цифровым и физическим стирается
По мере роста связанности промышленных объектов граница между цифровой и физической безопасностью продолжает размываться. Последние атаки наглядно показывают: без ускоренного внедрения надёжных средств защиты инфраструктура, на которой держится современная экономика, останется привлекательной мишенью для злоумышленников.