Когда пользователь вводит адрес сайта в браузере, кажется, что соединение устанавливается мгновенно. На самом деле перед открытием страницы происходит целая цепочка запросов, одним из которых является обращение к системе доменных имён - DNS. Именно она определяет, на какой сервер должен попасть посетитель. Но что будет, если злоумышленник подменит этот ответ? Для защиты от подобных атак существует технология DNSSEC.
Несмотря на то что большинство пользователей никогда не слышали о DNSSEC, эта технология играет важную роль в обеспечении безопасности доменных имён и помогает предотвратить перенаправление посетителей на поддельные сайты.
Что такое DNSSEC
DNSSEC (Domain Name System Security Extensions) - это набор расширений системы DNS, который позволяет проверить подлинность ответов DNS-серверов с помощью цифровой подписи.
Если обычный DNS отвечает на вопрос «Какому IP-адресу соответствует этот домен?», то DNSSEC дополнительно подтверждает, что полученный ответ действительно был отправлен авторитетным сервером и не был изменён по пути.
Почему обычного DNS недостаточно
Классическая система DNS разрабатывалась в те времена, когда вопросам информационной безопасности уделялось значительно меньше внимания. Поэтому она не умеет проверять, был ли ответ изменён третьими лицами.
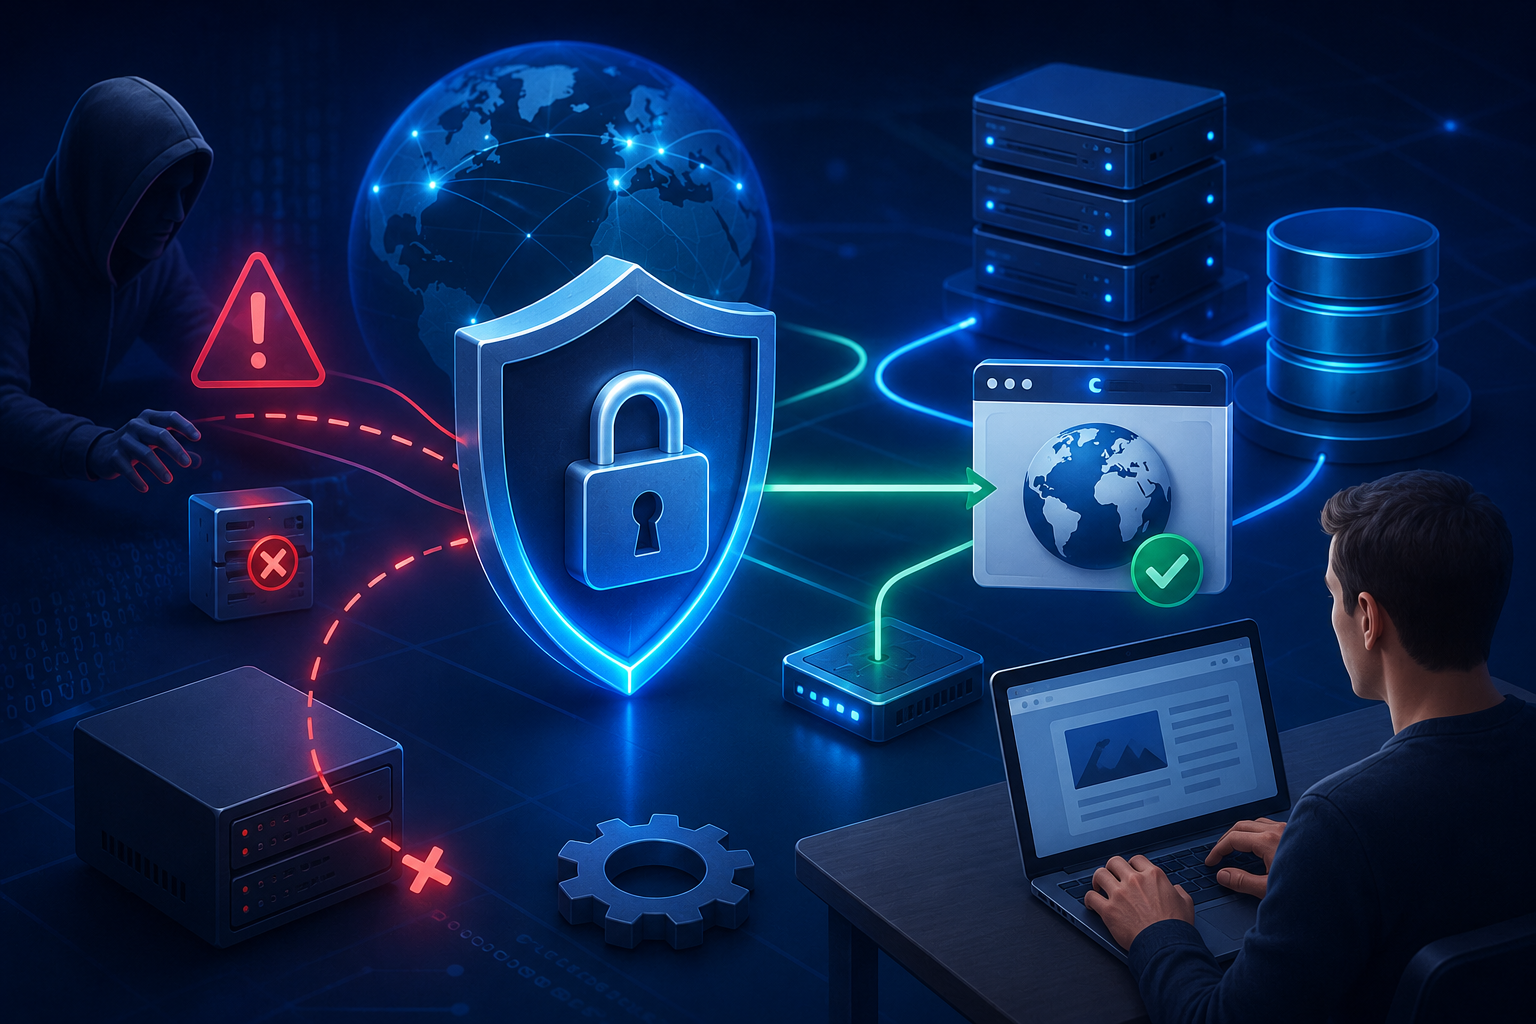
Теоретически злоумышленник может попытаться подменить DNS-ответ и направить пользователя не на настоящий сайт компании, а на его поддельную копию. Внешне такой сайт может выглядеть абсолютно идентично оригиналу, из-за чего посетитель может не заметить подмену.
Как работает DNSSEC
DNSSEC использует криптографические цифровые подписи. Когда владелец домена включает эту технологию, все важные DNS-записи подписываются специальным криптографическим ключом.
Во время обращения к сайту DNS-сервер передаёт не только сам ответ, но и цифровую подпись. Резолвер проверяет её и убеждается, что информация действительно получена от доверенного источника.
Если подпись не совпадает или была изменена, такой ответ считается недостоверным и отклоняется. В результате пользователь не попадёт на поддельный сервер.
От каких угроз защищает DNSSEC
Использование DNSSEC значительно снижает риск некоторых видов атак, связанных с системой доменных имён.
Технология помогает защититься от:
- подмены DNS-записей;
- DNS Cache Poisoning (отравления DNS-кэша);
- перенаправления пользователей на мошеннические сайты;
- изменения DNS-ответов во время передачи.
Это особенно важно для интернет-магазинов, банков, государственных порталов, корпоративных сайтов и любых проектов, где пользователи вводят личные данные или совершают платежи.
Что DNSSEC не защищает
Важно понимать, что DNSSEC не является универсальным средством защиты.
Например, технология не защищает:
- сам сайт от взлома;
- сервер от DDoS-атак;
- данные, передаваемые между браузером и сайтом;
- учётные записи пользователей.
Именно поэтому DNSSEC используется вместе с другими средствами безопасности, такими как SSL/TLS-сертификаты, современные системы защиты серверов и регулярное обновление программного обеспечения.
DNSSEC и SSL - в чём разница
Эти технологии часто путают, хотя они решают разные задачи.
DNSSEC подтверждает, что пользователь получил правильный IP-адрес сайта.
SSL/TLS начинает работать уже после установки соединения и шифрует весь обмен данными между браузером и веб-сервером.
Проще говоря, DNSSEC помогает попасть именно на настоящий сайт, а SSL/TLS обеспечивает безопасную передачу информации после подключения.
Нужно ли использовать DNSSEC
Сегодня поддержка DNSSEC постепенно становится стандартом для многих доменных зон и DNS-провайдеров. Если ваш регистратор и DNS-хостинг поддерживают эту технологию, её рекомендуется включить, особенно если сайт связан с бизнесом, финансовыми операциями или обработкой персональных данных.
Настройка обычно выполняется один раз и в дальнейшем практически не требует вмешательства со стороны владельца домена.
Вывод
DNSSEC - это дополнительный уровень защиты системы доменных имён, который помогает убедиться, что пользователь получает достоверные DNS-ответы и подключается именно к настоящему сайту, а не к его поддельной копии.
Хотя DNSSEC не заменяет SSL-сертификаты и другие механизмы безопасности, вместе они создают более надёжную защиту сайта, повышают доверие пользователей и снижают риск успешных атак, связанных с подменой DNS-записей.