Foydalanuvchi brauzerga sayt manzilini kiritganda, ulanish deyarli bir zumda amalga oshadigandek tuyuladi. Aslida esa sahifa ochilishidan oldin bir nechta so‘rovlar bajariladi va ulardan biri DNS - domen nomlari tizimiga murojaat qilishdir. Aynan DNS foydalanuvchini qaysi serverga yo‘naltirish kerakligini aniqlaydi. Ammo agar ushbu javobni kimdir soxtalashtirsa nima bo‘ladi? Bunday hujumlardan himoyalanish uchun DNSSEC texnologiyasi yaratilgan.
Ko‘pchilik foydalanuvchilar DNSSEC haqida hech qachon eshitmagan bo‘lsa-da, ushbu texnologiya domen nomlari xavfsizligini ta’minlashda muhim rol o‘ynaydi va foydalanuvchilarning soxta saytlarga yo‘naltirilishining oldini olishga yordam beradi.
DNSSEC nima?
DNSSEC (Domain Name System Security Extensions) - bu DNS tizimining qo‘shimcha kengaytmalari bo‘lib, ular DNS-serverlardan olingan javoblarning haqiqiyligini raqamli imzo yordamida tekshirish imkonini beradi.
Agar oddiy DNS "Ushbu domenga qaysi IP-manzil mos keladi?" degan savolga javob bersa, DNSSEC qo‘shimcha ravishda ushbu javob haqiqatan ham vakolatli DNS-server tomonidan yuborilganini va uzatish jarayonida o‘zgartirilmaganini tasdiqlaydi.
Nima uchun oddiy DNS yetarli emas?
An'anaviy DNS tizimi axborot xavfsizligiga bugungidek katta e'tibor berilmagan davrda yaratilgan. Shu sababli u javob uchinchi shaxs tomonidan o‘zgartirilgan yoki yo‘qligini tekshira olmaydi.
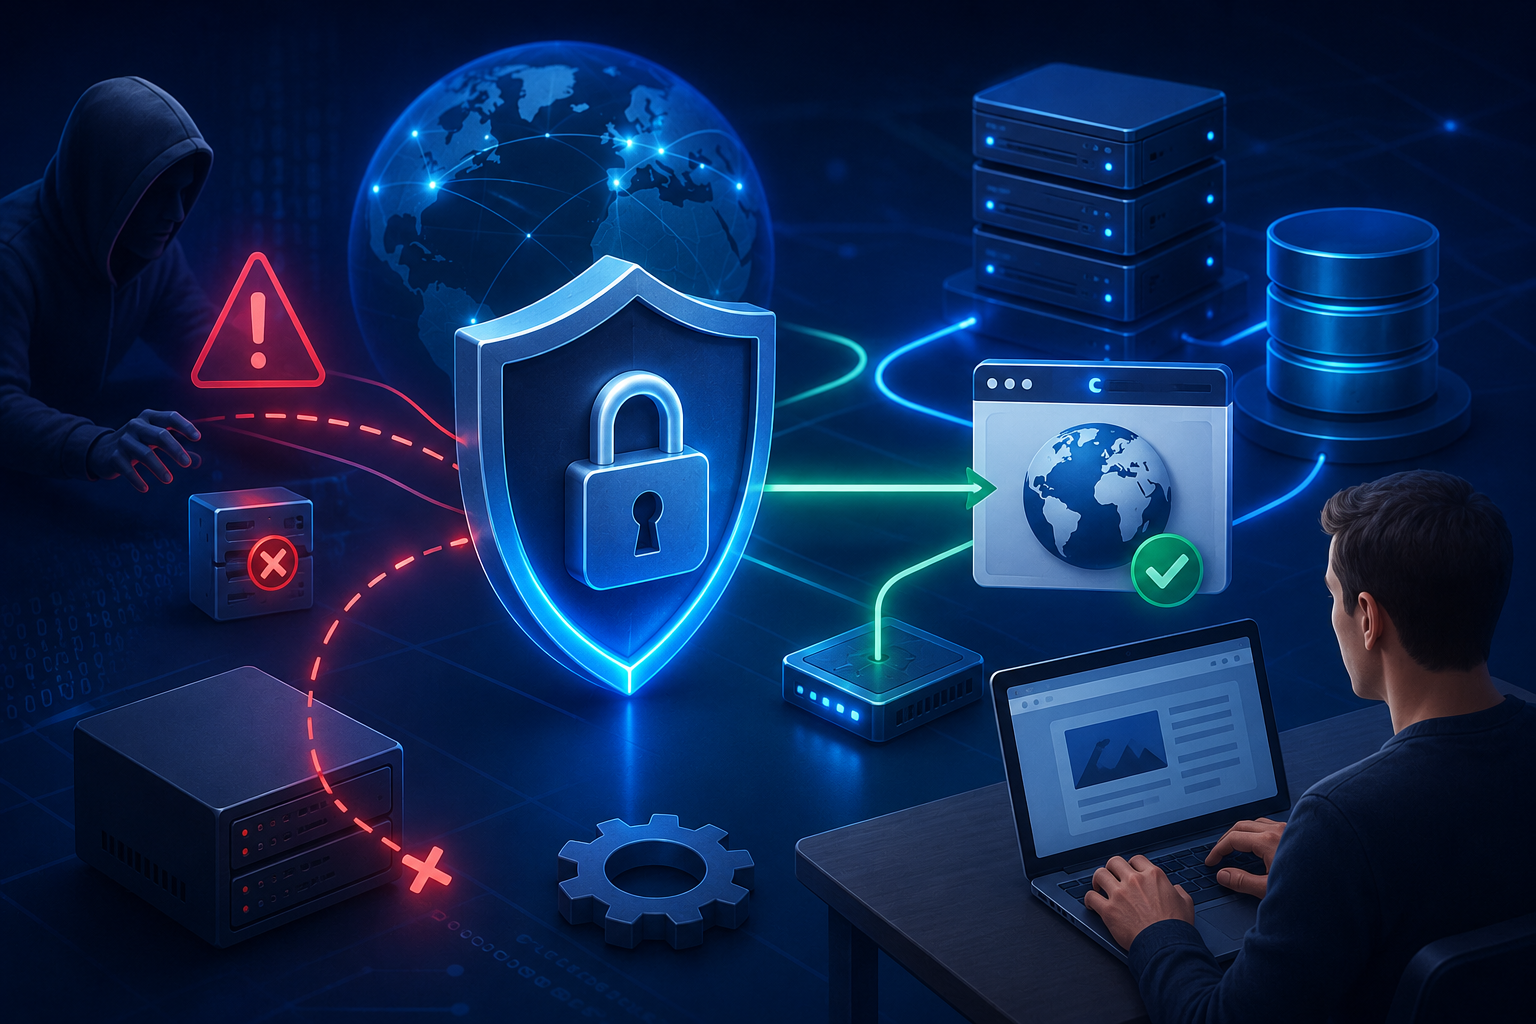
Nazariy jihatdan, hujumchi DNS javobini soxtalashtirib, foydalanuvchini kompaniyaning haqiqiy sayti o‘rniga uning soxta nusxasiga yo‘naltirishga urinishi mumkin. Tashqi ko‘rinishidan bunday sayt asl saytdan deyarli farq qilmaydi va foydalanuvchi buni sezmasligi mumkin.
DNSSEC qanday ishlaydi?
DNSSEC kriptografik raqamli imzolardan foydalanadi. Domen egasi ushbu texnologiyani yoqqach, barcha muhim DNS yozuvlari maxsus kriptografik kalit yordamida imzolanadi.
Saytga murojaat qilinganda DNS-server javob bilan birga raqamli imzoni ham yuboradi. DNS-rezolvery ushbu imzoni tekshiradi va ma'lumot ishonchli manbadan kelganiga ishonch hosil qiladi.
Agar imzo mos kelmasa yoki o‘zgartirilgan bo‘lsa, bunday javob ishonchsiz deb topiladi va rad etiladi. Natijada foydalanuvchi soxta serverga yo‘naltirilmaydi.
DNSSEC qanday tahdidlardan himoya qiladi?
DNSSEC’dan foydalanish domen nomlari tizimi bilan bog‘liq ayrim turdagi hujumlar xavfini sezilarli darajada kamaytiradi.
Texnologiya quyidagilardan himoya qiladi:
- DNS yozuvlarini soxtalashtirishdan;
- DNS Cache Poisoning (DNS keshini zaharlash) hujumlaridan;
- foydalanuvchilarni firibgar saytlarga yo‘naltirishdan;
- uzatish vaqtida DNS javoblarini o‘zgartirishdan.
Bu, ayniqsa, internet-do‘konlar, banklar, davlat portallari, korporativ saytlar va foydalanuvchilar shaxsiy ma'lumotlarini kiritadigan yoki to‘lovlarni amalga oshiradigan barcha loyihalar uchun muhimdir.
DNSSEC nimadan himoya qilmaydi?
Shuni tushunish muhimki, DNSSEC barcha muammolarni hal qiluvchi universal himoya vositasi emas.
Masalan, u quyidagilardan himoya qilmaydi:
- saytning buzib kirilishidan;
- serverning DDoS hujumlaridan;
- brauzer va sayt o‘rtasida uzatilayotgan ma'lumotlardan;
- foydalanuvchi akkauntlarining buzilishidan.
Shu sababli DNSSEC odatda SSL/TLS sertifikatlari, serverlarni himoya qilish tizimlari va dasturiy ta'minotni muntazam yangilash kabi boshqa xavfsizlik vositalari bilan birgalikda qo‘llaniladi.
DNSSEC va SSL o‘rtasidagi farq nimada?
Ushbu texnologiyalar ko‘pincha bir-biri bilan adashtiriladi, ammo ular turli vazifalarni bajaradi.
DNSSEC foydalanuvchi saytning to‘g‘ri IP-manzilini olganini tasdiqlaydi.
SSL/TLS esa ulanish o‘rnatilgandan keyin ishga tushadi va brauzer bilan veb-server o‘rtasidagi barcha ma'lumotlarni shifrlaydi.
Oddiy qilib aytganda, DNSSEC foydalanuvchining aynan haqiqiy saytga ulanishiga yordam beradi, SSL/TLS esa ulanishdan keyin uzatilayotgan ma'lumotlarning xavfsizligini ta'minlaydi.
DNSSEC’dan foydalanish kerakmi?
Bugungi kunda ko‘plab domen zonalari va DNS-provayderlar DNSSEC’ni qo‘llab-quvvatlamoqda. Agar sizning domen registratoringiz va DNS-xizmatingiz ushbu texnologiyani qo‘llasa, ayniqsa biznes, moliyaviy operatsiyalar yoki shaxsiy ma'lumotlarni qayta ishlash bilan bog‘liq saytlar uchun uni yoqish tavsiya etiladi.
Odatda sozlash bir marta amalga oshiriladi va keyinchalik domen egasidan deyarli hech qanday qo‘shimcha harakat talab qilmaydi.
Xulosa
DNSSEC - bu domen nomlari tizimining qo‘shimcha himoya darajasi bo‘lib, foydalanuvchining haqiqiy DNS javoblarini olishini va aynan asl saytga ulanayotganini, soxta nusxasiga emasligini ta'minlaydi.
DNSSEC SSL sertifikatlari va boshqa xavfsizlik mexanizmlarining o‘rnini bosa olmasa ham, ular birgalikda saytning ishonchliligini oshiradi, foydalanuvchilar ishonchini mustahkamlaydi va DNS yozuvlarini soxtalashtirish bilan bog‘liq hujumlar xavfini kamaytiradi.