В современном интернете доменное имя - это не просто адрес сайта, а важная часть бренда и доверия. Именно поэтому мошенники всё чаще используют схему фишинга через похожие домены, чтобы обманывать пользователей, воровать данные и наносить ущерб компаниям.
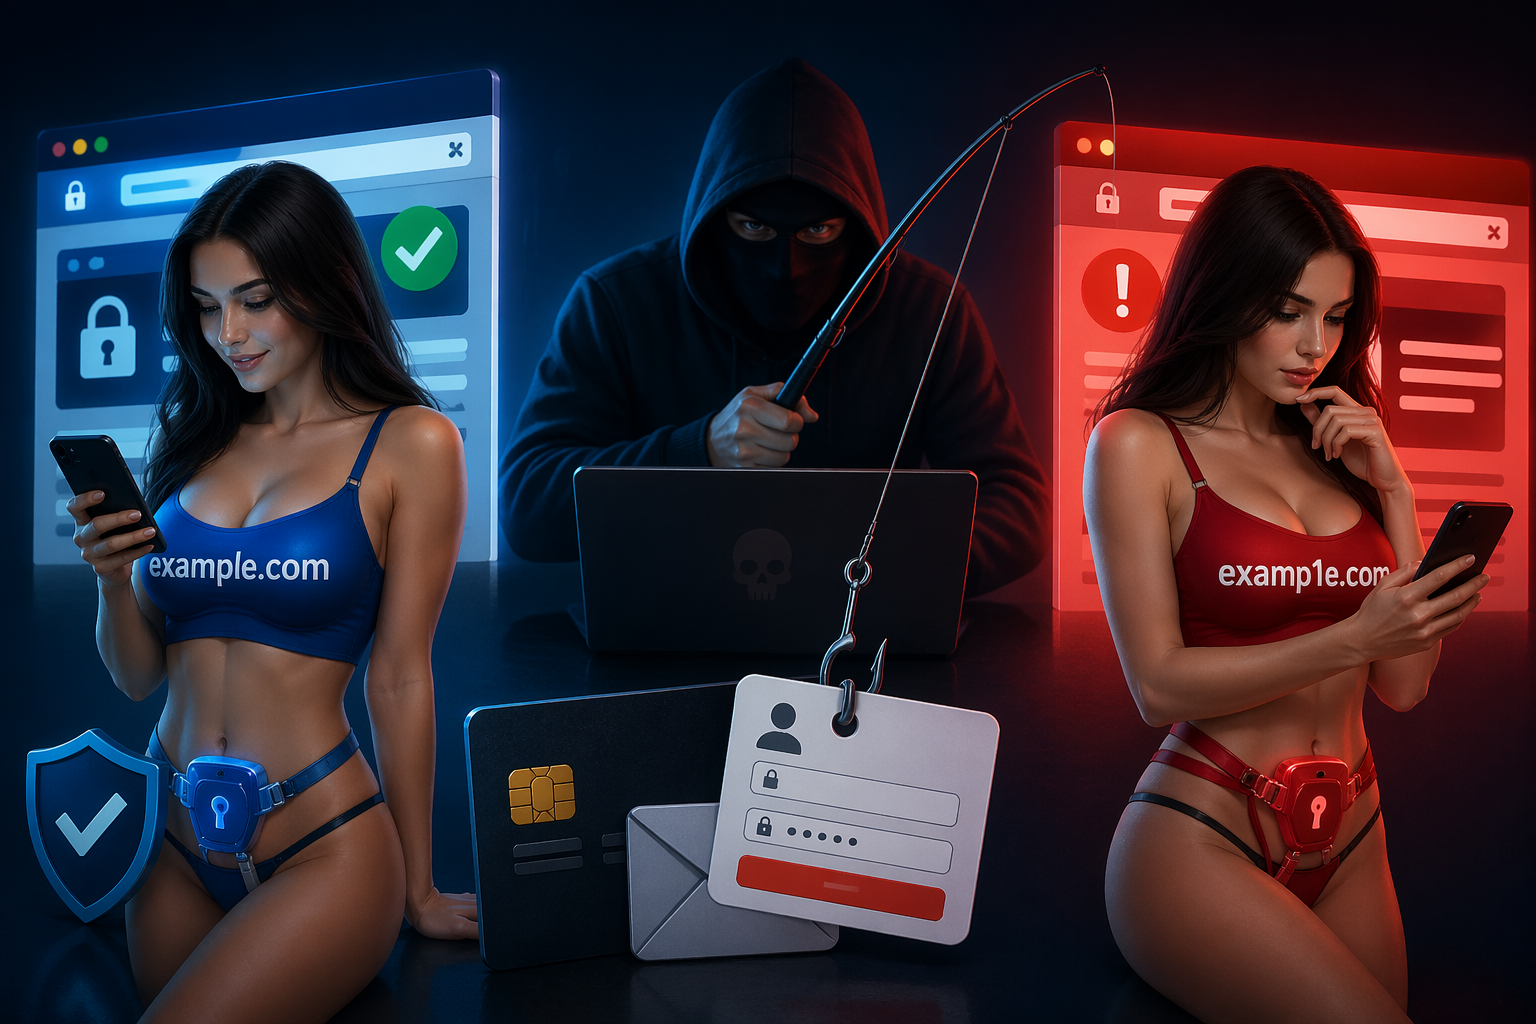
На первый взгляд сайт может выглядеть абсолютно идентично оригиналу, но отличаться всего одной буквой или символом. Пользователь не замечает разницы и вводит свои данные, которые сразу попадают к злоумышленникам.
Как работает фишинг через похожие домены
Суть атаки заключается в регистрации доменного имени, максимально похожего на оригинальный сайт компании. Далее создаётся копия сайта или страницы авторизации, и пользователь перенаправляется на поддельный ресурс.
Наиболее распространённые способы подделки доменов:
- Подмена символов - например, использование "l" вместо "i" или "0" вместо "o"
- Добавление лишних букв - например, amazzon.com вместо amazon.com
- Использование других доменных зон - например, site.net вместо site.com
- Гомографические атаки - использование символов из других алфавитов, визуально похожих на латиницу
После создания такого домена мошенники распространяют ссылки через email, мессенджеры или рекламу. Пользователь переходит по ссылке и, не заметив подвоха, взаимодействует с поддельным сайтом.
Основная цель таких атак - получение логинов, паролей, банковских данных или другой конфиденциальной информации.
Чем это опасно для бизнеса
Фишинг через похожие домены наносит вред не только пользователям, но и самой компании. Даже если сайт компании не был взломан, репутационные потери могут быть значительными.
- Потеря доверия клиентов - пользователи обвиняют бренд в утечке данных
- Финансовые убытки - снижение продаж и возможные компенсации
- Урон репутации - негативные отзывы и снижение лояльности
- Юридические риски - жалобы и разбирательства
В некоторых случаях злоумышленники могут атаковать не только клиентов, но и сотрудников компании, получая доступ к внутренним системам.
Особенно уязвимы компании, которые:
- не регистрируют похожие домены заранее
- не используют защиту домена и мониторинг
- активно работают с email-рассылками
В результате даже одна успешная атака может привести к серьёзным последствиям для бизнеса.
Как защититься от фишинга через домены:
- Регистрировать похожие домены - включая популярные опечатки и разные зоны
- Подключать SSL-сертификаты - для защиты данных пользователей
- Настроить SPF, DKIM и DMARC - для защиты email-домена
- Мониторить домены - отслеживать появление подозрительных адресов
- Обучать сотрудников и клиентов - повышать уровень цифровой грамотности
Самый эффективный подход - это комплексная защита, которая включает как технические меры, так и стратегию управления доменами.
Компания aHOST рекомендует рассматривать домен не просто как адрес сайта, а как важный актив бизнеса, требующий защиты. Регистрация доменов, SSL-сертификаты, настройка DNS и дополнительные услуги в одной компании позволяют значительно снизить риски и обеспечить стабильную работу онлайн-проектов.
В условиях роста киберугроз своевременная защита домена становится не опцией, а необходимостью. Чем раньше бизнес начнёт контролировать свои цифровые активы, тем меньше шансов у злоумышленников воспользоваться его именем.