Zamonaviy internetda domen nomi - bu shunchaki sayt manzili emas, balki brend va ishonchning muhim qismidir. Aynan shu sababli firibgarlar tobora ko‘proq o‘xshash domenlar orqali fishing usulidan foydalanib, foydalanuvchilarni aldash, ma’lumotlarni o‘g‘irlash va kompaniyalarga zarar yetkazishga harakat qilmoqda.
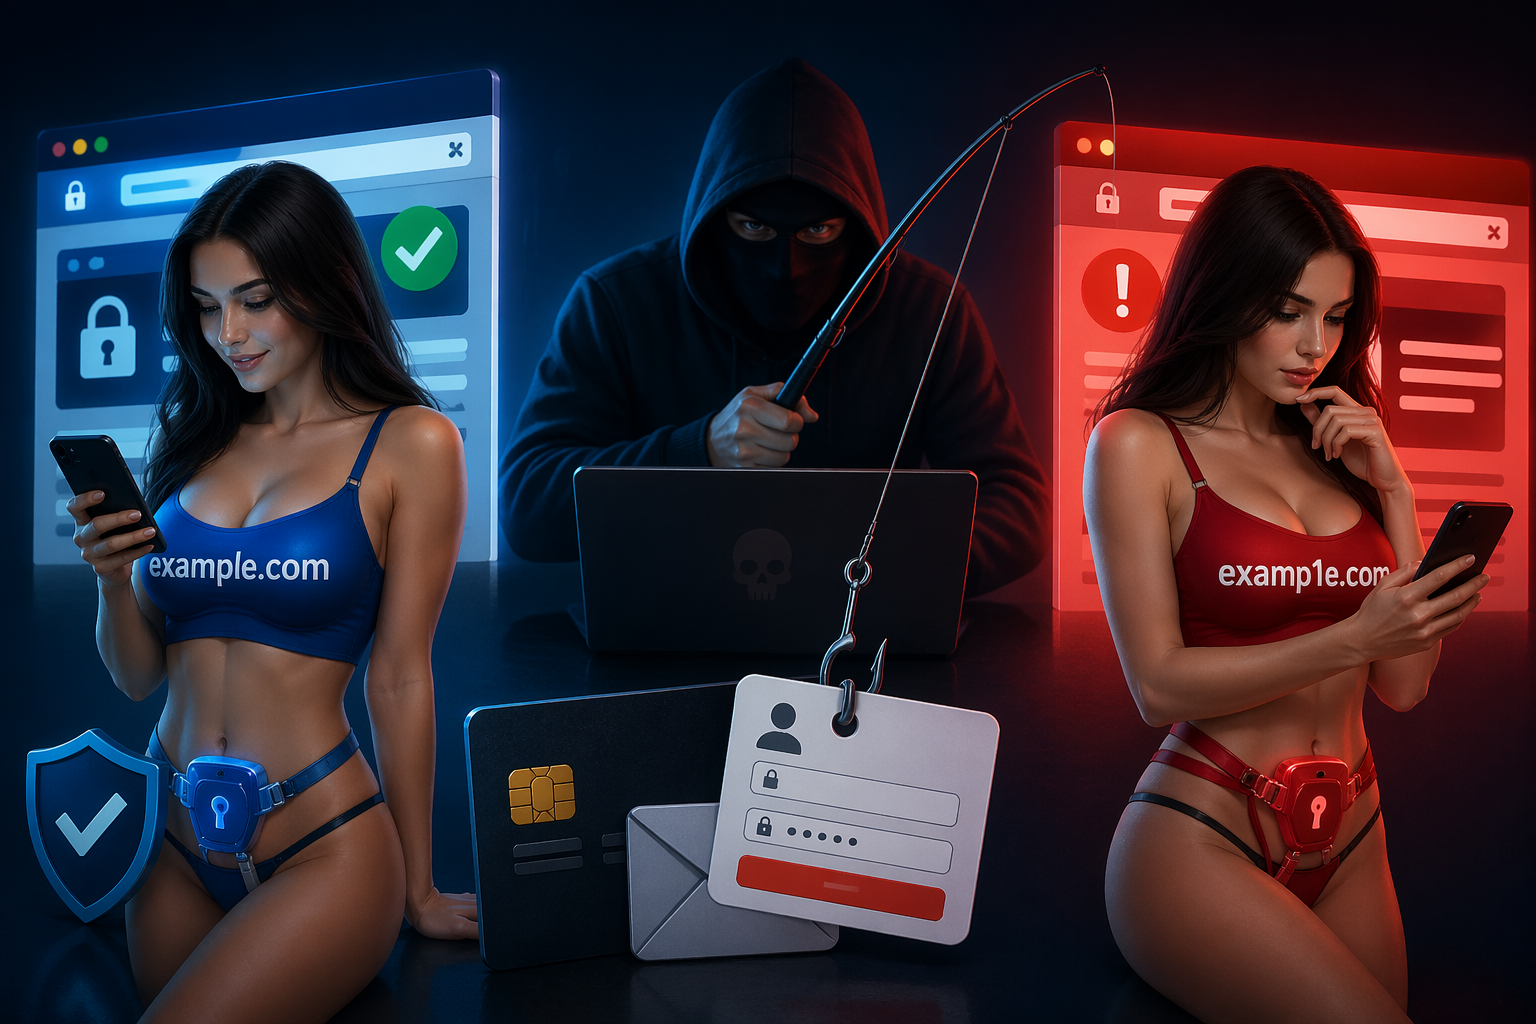
Bir qarashda sayt asl nusxadan farq qilmaydigandek ko‘rinadi, ammo u faqat bitta harf yoki belgiga farq qilishi mumkin. Foydalanuvchi buni sezmaydi va o‘z ma’lumotlarini kiritadi, natijada ular darhol firibgarlar qo‘liga tushadi.
O‘xshash domenlar orqali fishing qanday ishlaydi
Ushbu hujum mohiyati kompaniyaning asl saytiga maksimal darajada o‘xshash domen nomini ro‘yxatdan o‘tkazishga asoslanadi. Keyin esa sayt yoki login sahifasining nusxasi yaratiladi va foydalanuvchi soxta resursga yo‘naltiriladi.
Domenlarni soxtalashtirishning eng keng tarqalgan usullari:
- Belgilarni almashtirish - masalan, "l" o‘rniga "i" yoki "0" o‘rniga "o" ishlatiladi
- Ortiqcha harflar qo‘shish - masalan, amazzon.com o‘rniga amazon.com
- Boshqa domen zonalaridan foydalanish - masalan, site.net o‘rniga site.com
- Gomografik hujumlar - boshqa alifbolardagi, ko‘rinishi o‘xshash belgilarni ishlatish
Bunday domen yaratilgach, firibgarlar havolalarni email, messenjerlar yoki reklama orqali tarqatadi. Foydalanuvchi havolaga o‘tadi va firibgarlikni sezmay, soxta sayt bilan ishlay boshlaydi.
Bunday hujumlarning asosiy maqsadi - login, parol, bank ma’lumotlari va boshqa maxfiy ma’lumotlarni qo‘lga kiritishdir.
Bu biznes uchun nimasi bilan xavfli
O‘xshash domenlar orqali fishing nafaqat foydalanuvchilarga, balki kompaniyaning o‘ziga ham zarar yetkazadi. Hatto sayt buzilmagan bo‘lsa ham, reputatsion yo‘qotishlar juda katta bo‘lishi mumkin.
- Mijozlar ishonchining yo‘qolishi - foydalanuvchilar brendni ayblaydi
- Moliyaviy yo‘qotishlar - savdo kamayishi va kompensatsiyalar
- Obro‘ga zarar - salbiy fikrlar va ishonch pasayishi
- Huquqiy xavflar - shikoyatlar va sud jarayonlari
Ba’zi holatlarda firibgarlar nafaqat mijozlarga, balki kompaniya xodimlariga ham hujum qilib, ichki tizimlarga kirish huquqini qo‘lga kiritishi mumkin.
Quyidagi kompaniyalar ayniqsa xavf ostida:
- o‘xshash domenlarni oldindan ro‘yxatdan o‘tkazmaydiganlar
- domen himoyasi va monitoringdan foydalanmaydiganlar
- email marketingdan faol foydalanadiganlar
Natijada hatto bitta muvaffaqiyatli hujum ham biznes uchun jiddiy oqibatlarga olib kelishi mumkin.
O‘xshash domenlar orqali fishingdan qanday himoyalanish mumkin:
- O‘xshash domenlarni ro‘yxatdan o‘tkazish - mashhur xatoliklar va turli zonalarni ham qamrab olish
- SSL sertifikatlarini ulash - foydalanuvchi ma’lumotlarini himoya qilish uchun
- SPF, DKIM va DMARC sozlash - email domenini himoya qilish uchun
- Domen monitoringi - shubhali domenlarni aniqlash
- Xodimlar va mijozlarni o‘qitish - raqamli savodxonlikni oshirish
Eng samarali yondashuv - bu texnik choralar va domenlarni boshqarish strategiyasini o‘z ichiga olgan kompleks himoyadir.
aHOST kompaniyasi domenni oddiy sayt manzili emas, balki himoya talab qiladigan muhim biznes aktivi sifatida ko‘rib chiqishni tavsiya qiladi. Domenlarni ro‘yxatdan o‘tkazish, SSL sertifikatlar, DNS sozlash va boshqa xizmatlarni bitta kompaniya orqali olish xavflarni sezilarli darajada kamaytiradi.
Kiberxavflar ortib borayotgan bir paytda domenni himoya qilish endi qo‘shimcha imkoniyat emas, balki zaruratdir. Biznes o‘z raqamli aktivlarini qanchalik erta nazorat qila boshlasa, firibgarlar undan foydalanish ehtimoli shunchalik kamayadi.