Saytning ishlash tezligi faqat server quvvati, xosting sifati va sahifalarning optimallashtirilishiga bog‘liq emas. Brauzerga domen nomi orqali kerakli serverni topishga yordam beradigan infratuzilma ham muhim ahamiyatga ega. Foydalanuvchi saytni ochishidan oldin qurilma so‘rovni qaysi serverga yuborish kerakligini aniqlashi lozim. Bu vazifani DNS deb ataladigan domen nomlari tizimi bajaradi.
Biroq DNS-serverlar ham foydalanuvchidan uzoqda joylashgan bo‘lishi, yuqori yuklama ostida ishlashi yoki vaqtincha mavjud bo‘lmay qolishi mumkin. Natijada yaxshi optimallashtirilgan saytning o‘zi ham sahifa yuklanishi boshlanishidan oldin kechikishlarga duch kelishi mumkin. Bunday muammolarni kamaytirish uchun DNS Anycast texnologiyasidan foydalaniladi. U so‘rovlarni taqsimlangan serverlar tarmog‘i orqali qayta ishlash imkonini beradi.
DNS Anycast turli hududlardagi foydalanuvchilarga barqaror xizmat ko‘rsatishi kerak bo‘lgan internet-provayderlar, DNS xizmatlari, CDN tarmoqlari va boshqa kompaniyalar infratuzilmasida qo‘llaniladi. Keling, ushbu texnologiya qanday ishlashi, oddiy DNS arxitekturasidan nimasi bilan farq qilishi va domen egasiga qanday foyda keltirishini ko‘rib chiqamiz.
DNS Anycast nima va u qanday ishlaydi?
DNS Anycast - bu bir nechta turli geografik hududlarda joylashgan serverlar bir xil IP-manzildan foydalanishi mumkin bo‘lgan tarmoq marshrutlash usuli. Foydalanuvchi ushbu manzilga so‘rov yuborganida, tarmoq marshrutlar, tarmoq holati va qo‘llaniladigan qoidalarga qarab so‘rovni mavjud serverlardan biriga yo‘naltiradi.
Ushbu texnologiyaning asosiy xususiyati shundaki, mijoz muayyan serverni mustaqil ravishda tanlashi shart emas. U uchun yagona IP-manzil mavjud bo‘ladi, ammo uning ortida ko‘plab serverlar ishlashi mumkin. So‘rovni aynan qaysi server qabul qilishi tarmoq infratuzilmasi tomonidan belgilanadi.
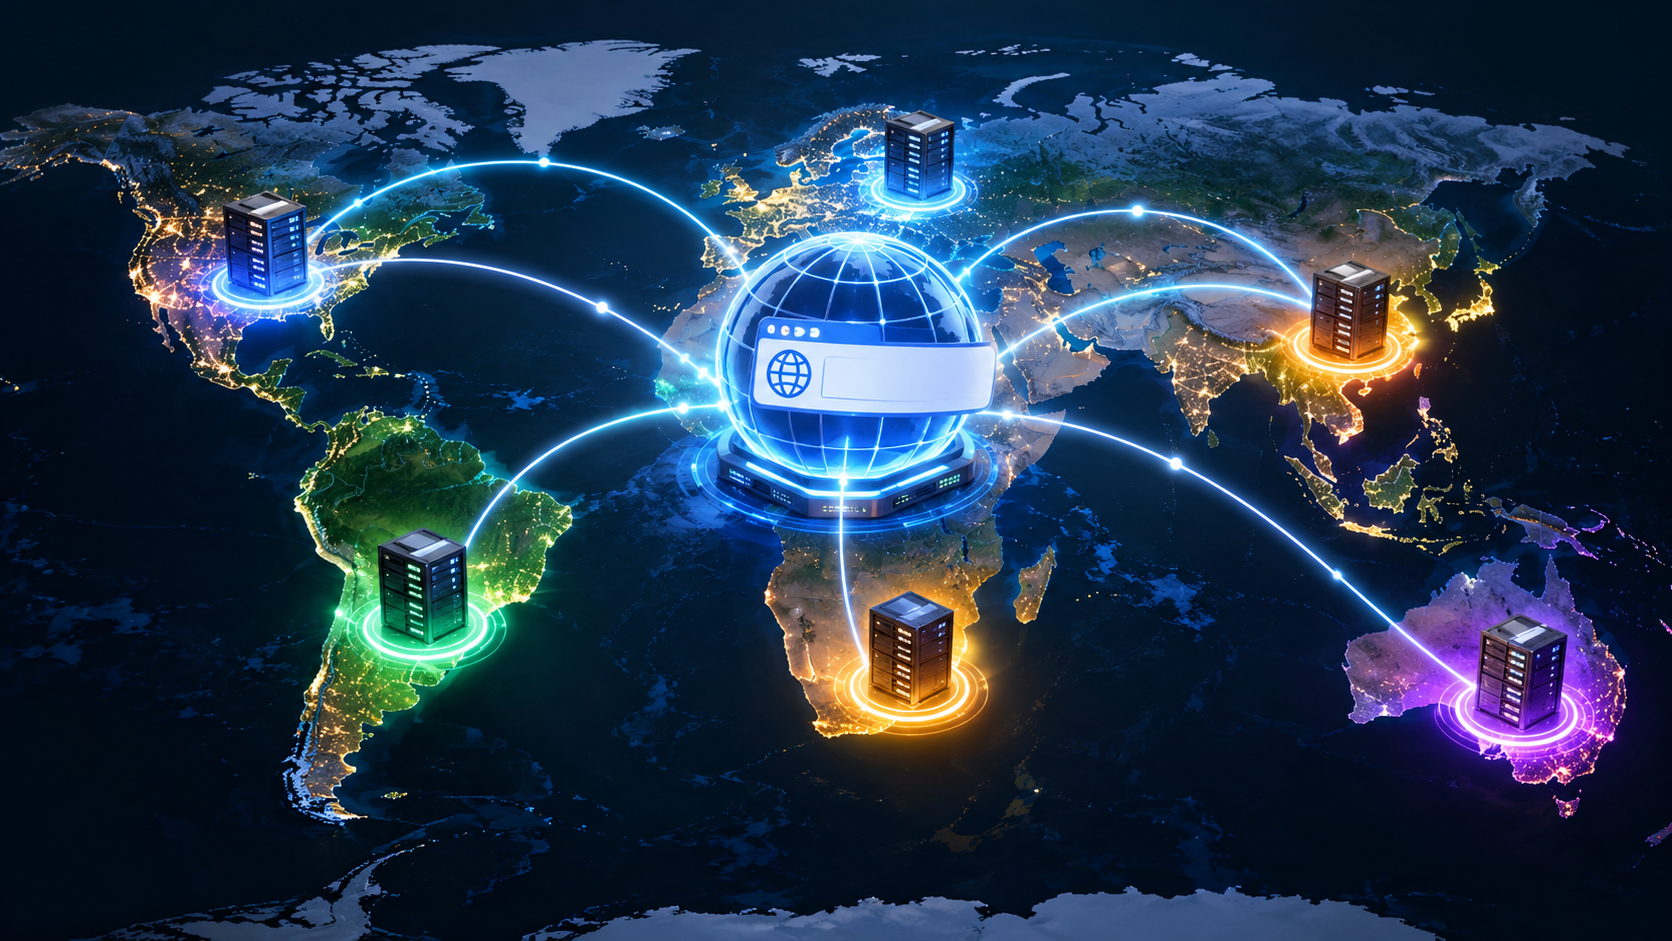
Masalan, DNS xizmati Toshkent, Frankfurt va Singapur shaharlarida serverlarga ega bo‘lishi mumkin. Ushbu serverlarning barchasi marshrutlash tizimida bir xil IP-manzilni e’lon qiladi. O‘zbekistondagi foydalanuvchining so‘rovi Toshkentdagi serverga, Yevropadagi foydalanuvchining so‘rovi esa Frankfurt shahridagi serverga yo‘naltirilishi mumkin. Bunda ikkala foydalanuvchi ham bir xil DNS xizmati manzilidan foydalanadi.
Shuni tushunish kerakki, Anycast har doim geografik jihatdan eng yaqin serverni tanlamaydi. Marshrutlash odatda fizik masofaga emas, balki tarmoq yo‘nalishlari va operatorlar siyosatiga asoslanadi. Shu sababli xaritada eng yaqin ko‘ringan server har doim ham so‘rovni qabul qiladigan server bo‘lavermaydi.
Bu texnologiya DNS xizmatlari uchun ayniqsa muhim, chunki DNS so‘rovlari odatda kichik hajmga ega. Javobni olish vaqti esa brauzer saytni yuklashning keyingi bosqichiga qanchalik tez o‘tishini belgilaydi.
Oddiy DNS tizimi qanday ishlaydi?
An’anaviy DNS infratuzilmasida bitta server yoki alohida IP-manzillarga ega bir nechta server ishlatilishi mumkin. Foydalanuvchi qurilmasi yoki rekursiv DNS-rezolver serverga murojaat qilganda, so‘rov ko‘rsatilgan manzillardan biriga yuboriladi. Agar server uzoqda joylashgan bo‘lsa, tarmoqda yuklama yuqori bo‘lsa yoki server ishlamay qolsa, javobni kutish vaqti ortishi mumkin.
Turli IP-manzillarga ega bir nechta DNS-serverdan foydalanish xizmat ishonchliligini oshirishga yordam beradi. Anycast esa bu vazifani boshqacha bajaradi: ko‘plab serverlar bir xil IP-manzil orqali so‘rovlarni qabul qilishi mumkin, kerakli serverga yo‘nalish esa tarmoq tomonidan avtomatik tanlanadi.
Natijada DNS-provayder turli hududlarda qo‘shimcha server nuqtalarini tashkil qilishi mumkin. Buning uchun foydalanuvchilarga har bir server uchun alohida manzil berish shart emas. Mijoz avvalgi IP-manzildan foydalanishda davom etadi, infratuzilma esa trafikni mavjud serverlar o‘rtasida taqsimlaydi.
DNS so‘rovi kerakli serverga qanday yetib boradi?
Anycast infratuzilmasini tashkil etishda odatda internetdagi avtonom tizimlar o‘rtasida marshrutlar haqida ma’lumot almashish uchun ishlatiladigan BGP protokolidan foydalaniladi. Anycast xizmatidagi har bir tugun bir xil IP-prefiksga yo‘nalishni e’lon qilishi mumkin.
Tarmoq bitta manzilga olib boruvchi bir nechta marshrutni olganida, o‘z qoidalariga muvofiq ulardan birini tanlaydi. Bunda BGP atributlari, operator siyosati, marshrutlarning mavjudligi va tarmoq topologiyasi hisobga olinadi. Shu sababli turli tarmoqlardagi ikki foydalanuvchi bir xil IP-manzilga murojaat qilsa ham, turli serverlarga tushishi mumkin.
Agar serverlardan biri ishlamay qolsa, uning marshruti bekor qilinishi mumkin. Marshrutlash ma’lumotlari yangilangach, trafik boshqa mavjud serverlarga yo‘naltiriladi. Bu mexanizm mahalliy nosozliklar yuz berganda ham xizmatning ishlashini davom ettirishga yordam beradi.
Biroq bunday almashish har doim bir zumda sodir bo‘lmaydi. Marshrutlashdagi o‘zgarishlarning tarmoq bo‘ylab tarqalishi uchun vaqt kerak bo‘lishi mumkin. Jarayon konfiguratsiya va nosozlik turiga ham bog‘liq. Shuning uchun Anycast uzluksiz ishlashning mutlaq kafolati emas, balki barqarorlikni oshirish vositasi hisoblanadi.
Anycast va Unicast o‘rtasidagi farq
Klassik Unicast modelida IP-manzil odatda muayyan tarmoq interfeysi yoki qabul qiluvchi tugunni bildiradi. Paket shu manzilga olib boruvchi marshrut orqali uzatiladi. Anycast modelida esa bir xil IP-manzil bir nechta server tomonidan xizmat ko‘rsatish uchun ishlatilishi mumkin va tarmoq marshrutlash tizimi trafik qaysi serverga yetib borishini belgilaydi.
Amaliy farq foydalanuvchi ko‘radigan manzilda emas, balki tarmoqning tashkil etilishidadir. Har ikkala holatda ham mijoz bitta IP-manzildan foydalanishi mumkin. Lekin Anycast holatida ushbu manzil ortida turli nuqtalarda so‘rovlarni qabul qiladigan taqsimlangan infratuzilma mavjud bo‘ladi.
Anycast texnologiyasini ilova darajasidagi yuklamani taqsimlash tizimi bilan ham adashtirmaslik kerak. Balanslovchi serverlar o‘rtasida so‘rovlarni o‘z algoritmlari asosida taqsimlaydi. Anycast esa, avvalo, tegishli IP-manzilni e’lon qilayotgan servergacha bo‘lgan tarmoq marshrutiga ta’sir ko‘rsatadi.
Nima uchun DNS Anycast domen ishlashini tezlashtirishi mumkin?
Foydalanuvchi saytni ochganda, brauzer domenning IP-manzilini aniqlashi kerak. Agar kerakli javob keshda mavjud bo‘lmasa, rekursiv DNS-rezolver tegishli DNS-serverlarga so‘rovlar yuboradi. U javoblarni qanchalik tez olsa, brauzer veb-server bilan ulanishni shunchalik tez boshlashi mumkin.
DNS-serverlarni turli hududlarga joylashtirish ayrim so‘rovlar uchun tarmoq yo‘lini qisqartirish imkonini beradi. Foydalanuvchi dunyoning narigi tomonidagi yagona serverga murojaat qilishga majbur bo‘lmaydi: so‘rov tarmoq marshrutlash nuqtayi nazaridan qulayroq server tomonidan qayta ishlanishi mumkin.
Biroq natija vaziyatga bog‘liq. Agar DNS-javob rezolver keshida saqlangan bo‘lsa, avtoritativ DNS-serverga yangi so‘rov yuborish umuman talab qilinmasligi mumkin. Agar asosiy kechikish sayt ma’lumotlar bazasining sekinligi, katta rasmlar yoki ortiqcha yuklangan xosting bilan bog‘liq bo‘lsa, Anycast bu muammoni o‘z-o‘zidan hal qilmaydi.
Shuning uchun DNS Anycast sifatli tarmoq infratuzilmasining bir qismi sifatida ko‘rilishi kerak. U DNS-javoblarni olish vaqtini qisqartirishi va DNS xizmatining barqarorligini oshirishi mumkin, ammo saytni optimallashtirish o‘rnini bosa olmaydi.
Anycast qanday qilib uzluksiz ishlashga yordam beradi?
DNS-provayder foydalanuvchilarga turli mamlakatlarda joylashgan serverlar orqali xizmat ko‘rsatayotganini tasavvur qilaylik. Agar bitta ma’lumotlar markazi internetga ulanishni yo‘qotsa yoki serverlardan biri ishdan chiqsa, boshqa tugunlar so‘rovlarni qabul qilishda davom etishi mumkin.
Marshrutlash to‘g‘ri sozlangan bo‘lsa, nosoz server marshrutni e’lon qilishni to‘xtatadi yoki xizmat ko‘rsatishdan chiqariladi. Tarmoq boshqa mavjud yo‘nalishni tanlaydi va yangi so‘rovlar boshqa serverga yuboriladi.
Bunday yondashuv bitta fizik maydonga qaramlikni kamaytiradi. Shuningdek, trafikni turli hududlar o‘rtasida taqsimlash va mahalliy tarmoq muammolarining ta’sirini cheklash imkonini beradi.
Shunga qaramay, barqarorlik serverlar, aloqa kanallari va boshqaruv infratuzilmasining bir-biridan qanchalik mustaqil ekaniga bog‘liq. Agar barcha serverlar bitta zaif boshqaruv tizimiga yoki umumiy aloqa kanaliga bog‘langan bo‘lsa, ularni turli mamlakatlarga joylashtirish umumiy nosozlikdan himoya qilmasligi mumkin.
DNS Anycast qayerda qo‘llaniladi va domen egasiga nima beradi?
Avtoritativ DNS-serverlar
Anycast texnologiyasining eng keng tarqalgan qo‘llanilish sohalaridan biri avtoritativ DNS-serverlardir. Ushbu serverlarda domen yozuvlari saqlanadi. Ular sayt, elektron pochta va boshqa xizmatlar qaysi serverlarda joylashganini bilmoqchi bo‘lgan rezolverlarning so‘rovlariga javob beradi.
Agar DNS-provayder Anycast texnologiyasidan foydalansa, uning serverlari bir nechta nuqtada ishlashi va bir xil IP-manzillardan foydalanishi mumkin. Bu turli hududlardagi mijozlar uchun DNS infratuzilmasining mavjudligini yaxshilashga va bitta server maydoniga bog‘liqlikni kamaytirishga yordam beradi.
Domen egasi uchun bu DNS-provayder so‘rovlarni samaraliroq qayta ishlashi va mahalliy nosozliklar paytida xizmatni saqlab qolishi mumkinligini anglatadi. Bunda domenni boshqa joyga ko‘chirish yoki uning nomini o‘zgartirish talab qilinmaydi: texnologiya DNS xizmati tomonidan amalga oshiriladi.
CDN va taqsimlangan internet xizmatlari
Anycast faqat DNS bilan cheklanmaydi. U ayrim CDN tarmoqlari, DDoS-hujumlaridan himoyalash infratuzilmasi va turli hududlarda so‘rovlarni qabul qilishi kerak bo‘lgan boshqa tarmoq xizmatlarida ham ishlatilishi mumkin.
Bunday tizimlarda bir xil IP-manzil bir nechta tugun tomonidan e’lon qilinadi va tarmoq trafikni mavjud serverlardan biriga yo‘naltiradi. Bu kiruvchi ulanishlarni taqsimlashga va ayrim server maydonlari ishlamay qolganda xizmatni saqlab qolishga yordam beradi.
Biroq CDN va DNS Anycast bir xil tushuncha emas. CDN geografik marshrutlash, yuklamani taqsimlash, keshlash va boshqa texnologiyalarni birgalikda ishlatishi mumkin. Shuning uchun Anycast mavjudligi har qanday sayt avtomatik ravishda global taqsimlangan platformaga aylanishini anglatmaydi.
Tarmoq nosozliklari va DDoS-hujumlaridan himoya
Taqsimlangan Anycast infratuzilmasi trafikni bir nechta server maydonida qabul qilishi mumkin. Bu yuklamani taqsimlashga va bitta tugunga qaramlikni kamaytirishga yordam beradi. Trafikni filtrlash va maxsus himoya tizimlari bilan birgalikda ishlatilganda, texnologiya ayrim DDoS-hujumlariga nisbatan xizmat barqarorligini oshirishi mumkin.
Biroq Anycast o‘z-o‘zidan DDoS-hujumlaridan to‘liq himoya qilmaydi. Agar zararli trafik tarmoq imkoniyatlaridan oshib ketsa yoki umumiy infratuzilma cheklovlariga yetib borsa, xizmat baribir ishlamay qolishi mumkin. Samarali himoya uchun yetarli o‘tkazish qobiliyati, trafikni filtrlash, monitoring va puxta ishlab chiqilgan arxitektura zarur.
Internet-do‘kon, korporativ sayt yoki mijozlar faoliyati bog‘liq bo‘lgan xizmat uchun DNS-provayder tanlashda bu jihatni hisobga olish ayniqsa muhim. Faqat Anycast mavjudligiga emas, balki zaxiralash va hodisalarga javob berish mexanizmlariga ham e’tibor qaratish kerak.
Kichik saytga DNS Anycast kerakmi?
Asosan mahalliy auditoriyaga xizmat ko‘rsatadigan kichik sayt uchun Anycast har doim ham sezilarli tezlik oshishini bermaydi. Agar DNS so‘rovlari allaqachon tez qayta ishlansa va sayt barqaror xostingda joylashgan bo‘lsa, farq unchalik katta bo‘lmasligi mumkin.
Shunga qaramay, agar DNS-provayder ushbu texnologiyani xizmat tarkibida taklif qilsa, kichik loyihalar ham undan foydalanishi mumkin. Bunday holatda domen egasi serverlar va tarmoq marshrutlarini mustaqil boshqarmasdan taqsimlangan infratuzilmaning afzalliklariga ega bo‘ladi.
Xalqaro loyihalar, internet-do‘konlar, SaaS-platformalar va yuqori darajadagi mavjudlik talab qilinadigan xizmatlar uchun talablar odatda yuqoriroq bo‘ladi. Bunday loyihalarda DNS so‘rovlarini barqaror qayta ishlash, alohida server maydonlariga qaramlikni kamaytirish va tarmoq nosozliklariga tez moslashish muhimdir.
Yechim tanlashda auditoriya hajmi, tashrif buyuruvchilarning geografiyasi, xizmatning muhimligi va infratuzilma qiymatini hisobga olish lozim. Texnologiya nomining o‘zi uchun ortiqcha pul to‘lash kerak emas: avvalo, uning qanday muammoni hal qilishini tushunish muhim.
DNS-provayder Anycast ishlatishini qanday aniqlash mumkin?
Tekshiruvni DNS-provayder hujjatlaridan boshlash mumkin. Agar kompaniya Anycast ishlatsa, bu haqda xizmat tavsifida, tarmoq hujjatlarida yoki serverlarning geografik taqsimlanishi haqidagi materiallarda ma’lumot berishi mumkin. Ayrim provayderlar server manzillari va mavjud nuqtalar haqida ham ma’lumot e’lon qiladi.
Bundan tashqari, turli hududlardan olingan tarmoq o‘lchovlarini taqqoslash mumkin. Masalan, turli tarmoqlardan DNS xizmati IP-manziligacha bo‘lgan kechikishni o‘lchash va marshrut qanday o‘zgarishini tekshirish mumkin. Buning uchun traceroute yoki tracepath kabi vositalar, shuningdek, DNS va BGP diagnostikasi xizmatlari qo‘llaniladi.
Shuni unutmaslik kerakki, bir xil IP-manzilning mavjudligi Anycast ishlatilayotganini o‘z-o‘zidan isbotlamaydi. Marshrutlash xususiyatlari va boshqa mumkin bo‘lgan tarmoq sxemalarini ham hisobga olish kerak. Ishonchli xulosa uchun bir nechta mustaqil ma’lumot manbasidan foydalanish maqsadga muvofiq.
Tekshiruv natijalari o‘lchov bajarilgan nuqta, marshrutlarning joriy holati va aloqa operatorlarining sozlamalariga ham bog‘liq. Shu sababli bitta tarmoqdan olingan natija boshqa mamlakatlardagi foydalanuvchilarning tajribasini to‘liq aks ettirmasligi mumkin.
DNS-provayderga qanday savollar berish kerak?
Agar domenning mavjudligi biznes uchun muhim bo‘lsa, DNS-provayder tanlashda xizmat barqarorligini ta’minlash mexanizmlarini aniqlashtirish kerak. Faqat Anycast ishlatilishi haqidagi bayonot xizmat sifatini to‘liq baholash uchun yetarli emas.
- Bir nechta mustaqil nuqtada Anycast-serverlar ishlatiladimi?
- Server va aloqa kanallaridagi nosozliklar qanday aniqlanadi?
- Nosoz server marshrutlash tizimidan qanchalik tez chiqariladi?
- Zaxiralash va DDoS-hujumlaridan himoya mavjudmi?
- Shartnoma yoki SLA bo‘yicha qanday mavjudlik kafolatlari beriladi?
- DNS monitoringi va muammolar haqida xabarnomalar mavjudmi?
- DNS-zonalarining zaxira nusxalari va tiklash jarayoni qanday tashkil etilgan?
Ushbu savollarga olingan javoblar nafaqat texnologiyani, balki xizmat ko‘rsatuvchining infratuzilmasi qanchalik puxta tashkil etilganini ham baholashga yordam beradi. Biznes uchun asosiy natija muhim: domen kerakli manzillarga to‘g‘ri yo‘naltirilishi, DNS xizmati esa kutilgan va kutilmagan nosozliklarda ham mavjud bo‘lib qolishi kerak.
DNS Anycast haqidagi keng tarqalgan noto‘g‘ri tushunchalar
Birinchi noto‘g‘ri tushuncha shundan iboratki, Anycast foydalanuvchini doimo geografik jihatdan eng yaqin serverga yo‘naltiradi. Aslida qaror tarmoq marshrutlashiga bog‘liq bo‘lib, xaritada eng yaqin ko‘ringan server tarmoq nuqtayi nazaridan afzal bo‘lmasligi mumkin.
Ikkinchi noto‘g‘ri tushuncha - Anycast butun saytning yuklanish tezligini avtomatik oshiradi. Texnologiya, avvalo, tegishli tarmoq tugunlariga trafik yetkazilishiga, DNS holatida esa DNS-javoblarni olishga ta’sir qiladi. Sahifani yaratish, rasmlarni yuklash va ma’lumotlar bazasiga so‘rovlarni bajarish tezligi boshqa omillarga bog‘liq.
Uchinchi noto‘g‘ri tushuncha - Anycast barcha uzilishlarni butunlay yo‘q qiladi. U trafikni taqsimlash va ayrim nosozliklarni chetlab o‘tishga yordam beradi, ammo barcha nosozlik manbalarini bartaraf etmaydi. Noto‘g‘ri sozlamalar, marshrutlash muammolari va umumiy infratuzilma nosozliklari xizmat mavjudligiga baribir ta’sir qilishi mumkin.
Bundan tashqari, Anycast DNS-yozuvlarini to‘g‘ri sozlash, avtoritativ serverlarni zaxiralash, monitoring va boshqaruv hisoblarini himoyalash o‘rnini bosmaydi. Ushbu choralar bir-birini to‘ldiradi va yagona ishonchlilik strategiyasining qismlari sifatida ko‘rilishi kerak.
Xulosa: DNS Anycast zamonaviy infratuzilma uchun nima sababdan muhim?
DNS Anycast turli hududlardagi bir nechta serverga bitta IP-manzil orqali so‘rovlarga xizmat ko‘rsatish imkonini beradi. Tarmoq marshrutlash tizimi trafikni mavjud serverlardan biriga yo‘naltiradi. Bu mos sharoitlarda kechikishlarni kamaytirishga va DNS xizmatlarining mahalliy nosozliklarga chidamliligini oshirishga yordam beradi.
Domen egasi uchun ushbu texnologiyaning asosiy foydasi sifatli DNS-provayder infratuzilmasining bir qismi ekanidadir. U domen nomini o‘zgartirishni talab qilmaydi va xosting, CDN yoki saytni optimallashtirish o‘rnini bosmaydi. Uning vazifasi DNS-javoblarni olish jarayonini yanada barqaror va samarali qilishdir.
DNS xizmatini tanlashda butun tizimni baholash muhim: serverlarning geografik taqsimlanishi, marshrutlash sifati, zaxiralash, monitoring va hujumlardan himoya. Aynan shu omillarning birgalikdagi ishlashi domen turli mamlakatlardagi foydalanuvchilar uchun qanchalik ishonchli bo‘lishini belgilaydi.