 Domen nomini ro‘yxatdan o‘tkazishda egasi o‘zining aloqa ma’lumotlarini ko‘rsatishi kerak: ism, manzil, elektron pochta va telefon raqami. Ushbu ma’lumotlar an’anaviy ravishda WHOIS bazasida e’lon qilinar edi - bu domen kimga tegishli ekanini aniqlash imkonini beradigan ochiq tizim hisoblanadi.
Uzoq vaqt davomida bu ma’lumotlar internetdagi istalgan foydalanuvchi uchun ochiq edi. Biroq vaqt o‘tishi bilan bunday ochiq ma’lumotlar xavfsizlik va maxfiylik bilan bog‘liq muammolarni keltirib chiqarishi mumkinligi aniq bo‘ldi.
WHOIS nima
WHOIS - bu ro‘yxatdan o‘tgan domen nomlari haqida ma’lumot saqlanadigan global ma’lumotlar bazasi.
WHOIS orqali quyidagi ma’lumotlarni bilish mumkin:
- domen ro‘yxatdan o‘tgan sana
- domen amal qilish muddati tugash sanasi
- domen registratori
- DNS serverlari
- domen egasining aloqa ma’lumotlari
Dastlab WHOIS tizimi internet infratuzilmasining shaffofligini ta’minlash va texnik muammolar yuzaga kelganda domen egasi bilan tez bog‘lanish imkonini yaratish uchun ishlab chiqilgan.
Nima uchun ochiq ma’lumotlar muammoga aylandi
Vaqt o‘tishi bilan domen egalarining shaxsiy ma’lumotlarini ochiq e’lon qilish turli zararli maqsadlarda foydalanilishi mumkinligi aniq bo‘ldi.
WHOIS bazasidagi ochiq ma’lumotlar quyidagi holatlar uchun ishlatila boshlandi:
- spam xatlarni yuborish
- firibgarlik
- fishing hujumlari
- shaxsiy ma’lumotlarni yig‘ish
Har qanday odam domen egasining elektron pochta manzilini topib, reklama xatlari yuborishi yoki ijtimoiy muhandislik orqali akkauntlarga kirishga urinish qilishi mumkin edi.
WHOIS Privacy nima
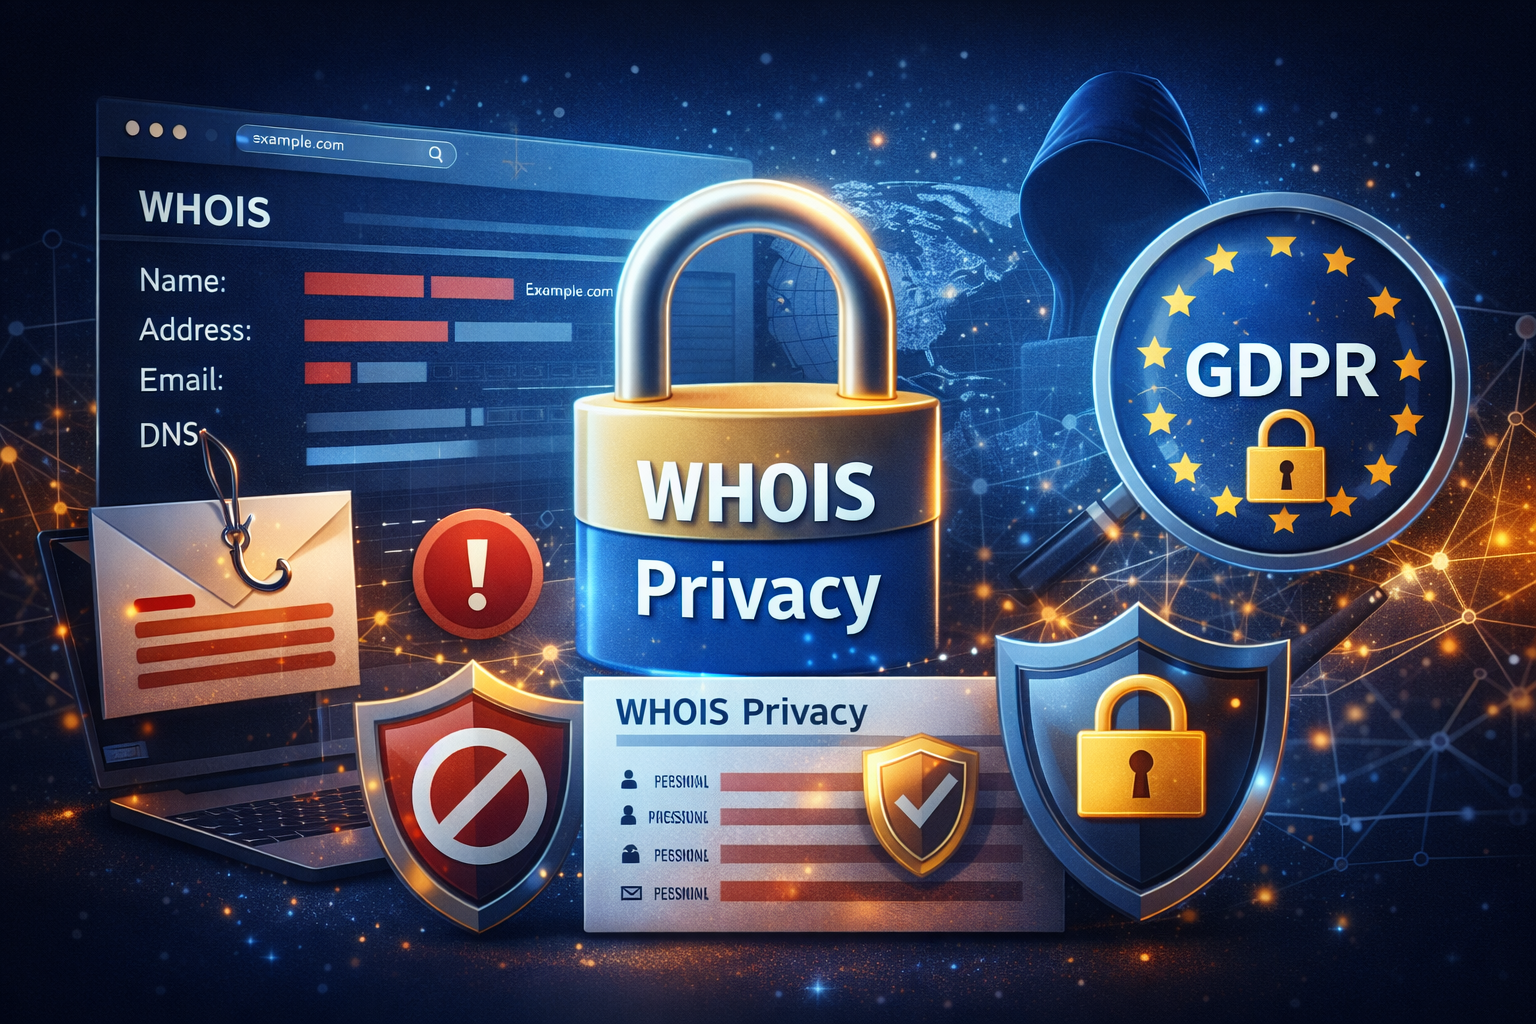
Domen egalarini himoya qilish uchun registrarlar WHOIS Privacy xizmatini taklif qila boshladilar. Bu xizmat domen egasining haqiqiy aloqa ma’lumotlarini yashiradi va ularning o‘rniga registrar yoki maxsus xizmatning texnik ma’lumotlarini ko‘rsatadi.
Natijada ochiq WHOIS bazasida domen egasining shaxsiy ma’lumotlari emas, balki himoyalangan aloqa ma’lumotlari ko‘rinadi.
Agar domen egasi bilan bog‘lanish zarur bo‘lsa, xabar registrar orqali baribir yetkazilishi mumkin.
GDPR WHOIS tizimini qanday o‘zgartirdi
2018 yilda Yevropa Ittifoqida GDPR (General Data Protection Regulation) deb nomlangan yangi qonun kuchga kirdi. Ushbu reglament shaxsiy ma’lumotlarni himoya qilish talablarini sezilarli darajada kuchaytirdi.
GDPR joriy etilgandan so‘ng domen egalari haqidagi ko‘plab shaxsiy ma’lumotlar ochiq WHOIS yozuvlarida ko‘rsatilmay qo‘ydi. Ko‘plab maydonlar yashirildi yoki neytral qiymatlar bilan almashtirildi.
Bu o‘zgarish nafaqat Yevropa foydalanuvchilariga, balki butun dunyo bo‘ylab domen ro‘yxatdan o‘tkazish tizimiga ta’sir ko‘rsatdi.
Bu domen egalari xavfsizligiga qanday ta’sir qiladi
WHOIS tizimida shaxsiy ma’lumotlarning yashirilishi domen egalari uchun spam va firibgarlik urinishlari sonini sezilarli darajada kamaytirdi.
Endi hujum qiluvchilarga sayt egasi haqida shaxsiy ma’lumotlarni olish va ulardan turli hujumlar uchun foydalanish ancha qiyinlashdi.
Bundan tashqari, bu kichik saytlar yoki shaxsiy loyihalar egalari uchun ham muhim himoya hisoblanadi, chunki ilgari ular o‘z haqiqiy aloqa ma’lumotlarini ochiq e’lon qilishga majbur bo‘lgan.
Nima uchun WHOIS shaffofligi hali ham muhim
Maxfiylik darajasi oshganiga qaramay, WHOIS tizimi internet infratuzilmasi uchun muhim vosita bo‘lib qolmoqda. U texnik muammolarni hal qilish, internetdagi noqonuniy faoliyatni aniqlash va domen tizimining barqaror ishlashini ta’minlashga yordam beradi.
Bugungi kunda internet sanoati oldidagi vazifa - internet shaffofligi bilan foydalanuvchilarning shaxsiy ma’lumotlarini himoya qilish o‘rtasida muvozanatni topishdir.