2025 yil iyun oyining o‘rtalarida axborot xavfsizligi bo‘yicha mutaxassislar udisks2 nomli keng tarqalgan Linux paketida ikki xavfli zaiflikni aniqlashdi. Bu zaifliklar tizimga hatto minimal kirish huquqiga ega bo‘lgan xakerlarga root darajasidagi huquqni qo‘lga kiritishga imkon beradi.
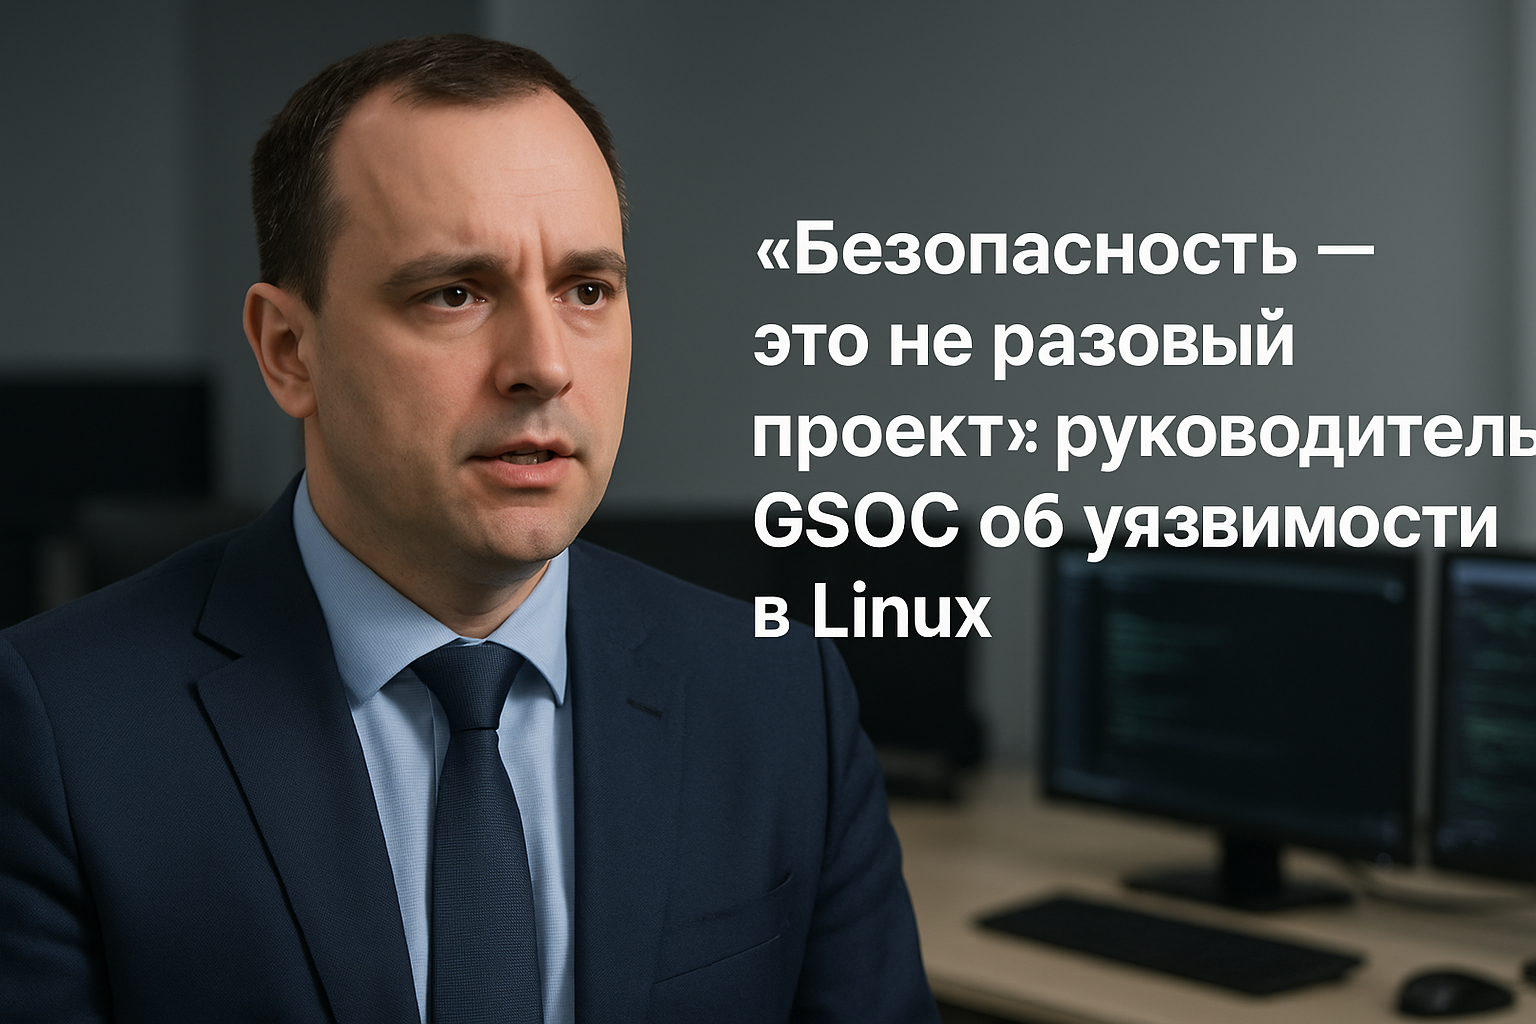
"Gazinformservis" kompaniyasining GSOC markazi rahbari Aleksandr Mixaylov ushbu zaiflik kompaniyalar uchun katta xavf tug‘dirishini ta'kidlamoqda, ayniqsa muhim infratuzilmalar, moliya va telekommunikatsiya sohalarida.
Aleksandr Mixaylov:
"Bu mahalliy huquqlarni oshirishga (LPE - Local Privilege Escalation) oid klassik zaiflik. Xaker oddiy fishing xabari, zaif parol yoki himoyasiz veb-ilova orqali tizimga kira olsa, bu zaiflik orqali root huquqini olishi mumkin. Bunday holatga befarqlik katta muammolarga olib keladi."
Udisks2'dagi zaiflik haqida
Udisks2 paketi Linux tizimlarida xotira qurilmalarini boshqarishga javob beradi. Uning zaifliklari xavfsizlik nazoratini chetlab o‘tishga va administrator darajasidagi buyruqlarni bajarishga imkon beradi.
Ushbu zaiflik quyidagi tizimlarga ta’sir ko‘rsatadi:
Ubuntu (server versiyalari ham)
Debian va uning tarmoqlari
CentOS, Fedora, RHEL (udisks2 o‘rnatilgan bo‘lsa)
IoT va boshqa Linux asosidagi qurilmalar
Yaxshi xabar shuki, dasturchilar allaqachon muammoni bartaraf etuvchi yangilanishlarni chiqarishgan. Lekin ko‘plab kompaniyalarda eskirgan yoki noto‘g‘ri boshqarilayotgan tizimlar xavf ostida qolmoqda.
Biznes uchun xavf: nima sodir bo‘lishi mumkin?
Zaiflikdan foydalanilgan taqdirda:
Serverlar va ma'lumotlar ombori buzilishi
Zararli dasturlar tarqalishi
Muhim xizmatlarning to‘xtab qolishi
Maxfiy ma’lumotlarning sizib chiqishi
Moliyaviy va obro‘ga putur yetishi
GSOC tavsiyalari: o‘zingizni qanday himoya qilish mumkin
Mixaylovning fikriga ko‘ra: "Axborot xavfsizligi - bu doimiy strategik jarayon. Faqatgina tizimni yangilash bilan muammo hal bo‘lmaydi."
Quyidagi choralarni ko‘rish tavsiya etiladi:
1. Tizimlarni zudlik bilan yangilang
Barcha Linux tizimlarda udisks2 paketini oxirgi versiyaga yangilang.
Yangilanishni tekshirish uchun:
sudo apt list --upgradableyokiyum update(distroga qarab)
2. Huquqlarni auditdan o‘tkazing
Eng kam huquqlar tamoyiliga amal qiling - foydalanuvchilar faqat kerakli ruxsatlarni olishi kerak.
RBAC va boshqa kirishni boshqarish vositalaridan foydalaning.
3. Doimiy monitoringni joriy eting
Quyidagi vositalarni ishlating:
SIEM tizimlari - log tahlili uchun
EDR (Endpoint Detection & Response)
Tizimda g‘ayrioddiy harakatlar, masalan, huquq oshirish harakatlari, noyob jarayonlar kuzatuvi
"Bizning SOC markazimiz 24/7 ishlaydi. Har qanday shubhali faollik aniqlansa, bu hatto hali noma'lum zaiflik bo‘lsa ham, xavfni aniqlash imkonini beradi", - deydi Mixaylov.
Korxona xavfsizligi: mustahkam tizim qanday quriladi?
MITRE tashkiloti ma'lumotiga ko‘ra, 2024-2025 yillarda muvaffaqiyatli kiberhujumlarning 60% dan ortig‘i mahalliy huquqni oshirish orqali amalga oshirilgan.
Shuning uchun kompaniyalar:
Tizim va dasturlarni doimiy yangilab borishlari kerak
Xodimlarga kiberxavfsizlik bo‘yicha treninglar o‘tkazilishi kerak
Ko‘p qatlamli himoya infratuzilmasi qurilishi lozim
Zero Trust yondashuvi joriy etilishi zarur
O‘z SOC markazini tuzish yoki xizmat sifatida olish foydali
Xulosa: xavfsizlik - bu strategiya, emas faqat antivirus
Linux'dagi zaiflik - bu texnik nuqson emas, balki kompaniyaning axborot xavfsizligi darajasi pastligini ko‘rsatadigan belgidir.
"Haqiqiy xavfsizlik - bu jarayon. Doimiy yangilanish, foydalanuvchilar ustidan nazorat va voqealar monitoringi – zamonaviy biznesning raqamli himoyasi aynan shu ustunlarga tayangan holda amalga oshiriladi", - deya ta’kidlaydi Mixaylov.
Kiberxavfsizlik bo‘yicha yangiliklardan xabardor bo‘ling va tizimlaringizni doimiy ravishda yangilang - bu sizning biznesingiz kelajagiga eng yaxshi sarmoyadir.